中小企業のセキュリティ対策|まず取り組む6か条と、IPAの無料ツールの使い方【2026年版】

「うちのような小さな会社が狙われることはないだろう」と思っていませんか。
ニュースでは大きな会社の被害が目立ちますが、IPA(情報処理推進機構)は、会社の規模に関係なくサイバー攻撃の脅威にさらされていると注意を呼びかけています。
この記事は、専任の担当者がいない小さな会社の経営者や、総務・情報システムを兼任している方に向けて書いています。
IPAが公開している「中小企業の情報セキュリティ対策ガイドライン」や「情報セキュリティ6か条」をもとに、何から、どの順番で取り組めばよいかを解説します。
八木 利生太郎(Yagi Ryutaro)|株式会社Last Scene 代表取締役
株式会社Last Scene代表取締役。大学時代からエンジニアとして活動し、サイバーエージェント(ABEMA)でAndroid開発に従事。Delightでは新規事業責任者として、AI SaaSを企画から運用まで1人で立ち上げ、リリースから1年でARR2億円を突破した。現在は小さな会社やAIで作ったアプリのセキュリティ顧問を提供している。
まずは「6か条」と「5分でできる自社診断」から始めましょう!
最初に、この記事で紹介する取り組みを順番に並べます。
| 順番 | 取り組み | 使う資料(すべてIPAが無料で公開) |
|---|---|---|
| 1 | 基本の対策を実行する | 情報セキュリティ6か条 |
| 2 | 自社の状況を点数で知る | 5分でできる!情報セキュリティ自社診断 |
| 3 | 取り組みを宣言する | SECURITY ACTION |
| 4 | クラウドの使い方を見直す | 中小企業のためのクラウドサービス安全利用の手引き |
| 5 | 事故が起きたときの手順を決める | 中小企業のためのセキュリティインシデント対応の手引き |
この順番は、IPAのガイドラインの構成をもとに、本記事が整理したものです。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
2026年に小さな会社が知っておきたい脅威
対策を始める前に、今どんな脅威があるのかを知っておきましょう。
情報セキュリティ10大脅威2026(組織編)
IPAは毎年、前の年に起きた事案などをもとに「情報セキュリティ10大脅威」を公表しています。
2026年版の組織向けの順位は、次のとおりです。
| 順位 | 組織向けの脅威 |
|---|---|
| 1 | ランサム攻撃による被害 |
| 2 | サプライチェーンや委託先を狙った攻撃 |
| 3 | AIの利用をめぐるサイバーリスク(初選出) |
| 4 | システムの脆弱性を悪用した攻撃 |
| 5 | 機密情報を狙った標的型攻撃 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7 | 内部不正による情報漏えい等 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) |
| 10 | ビジネスメール詐欺 |
引用元:IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
IPAによると、この順位は、研究者や企業の実務担当者など約250名からなる「10大脅威選考会」の審議と投票で決まったものです。
小さな会社にとって特に気をつけたい3つ
10個すべてが同じように重要ですが、小さな会社で特に身近なのは次の3つです。この3つは、本記事が選んだものです。
1つ目は、ランサム攻撃です。パソコンやサーバーのデータを暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する手口です。
2つ目は、サプライチェーンや委託先を狙った攻撃です。取引先の大きな会社に入り込むための足がかりとして、守りの手薄な小さな会社が狙われることがあります。
3つ目は、2026年に初めて選ばれた「AIの利用をめぐるサイバーリスク」です。社員が生成AIに社内の情報を入力したり、AIで作ったアプリを十分に確認せず公開したりすることも、リスクにつながります。
「小さな会社は狙われない」は誤解
IPAのサイバーセキュリティお助け隊サービスのサイトでは、会社の規模に関わらずサイバー攻撃や不正なアクセスなどの脅威にさらされていると説明しています。
同じサイトでは、対処を怠った場合の想定被害金額が5,000万円を超える事案もあると紹介されています。この数字は、令和2年度の中小企業サイバーセキュリティ対策支援体制構築事業の成果報告書が出典です。
引用元:IPA「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/otasuketai-pr/
規模が小さいことは、狙われない理由にはなりません。
まず取り組む「情報セキュリティ6か条」
IPAは、これから対策を始める会社に向けて、最初に取り組むべき基本の対策を「情報セキュリティ6か条」としてまとめています。
6か条は、どれもお金をかけずに始められるものが中心です。
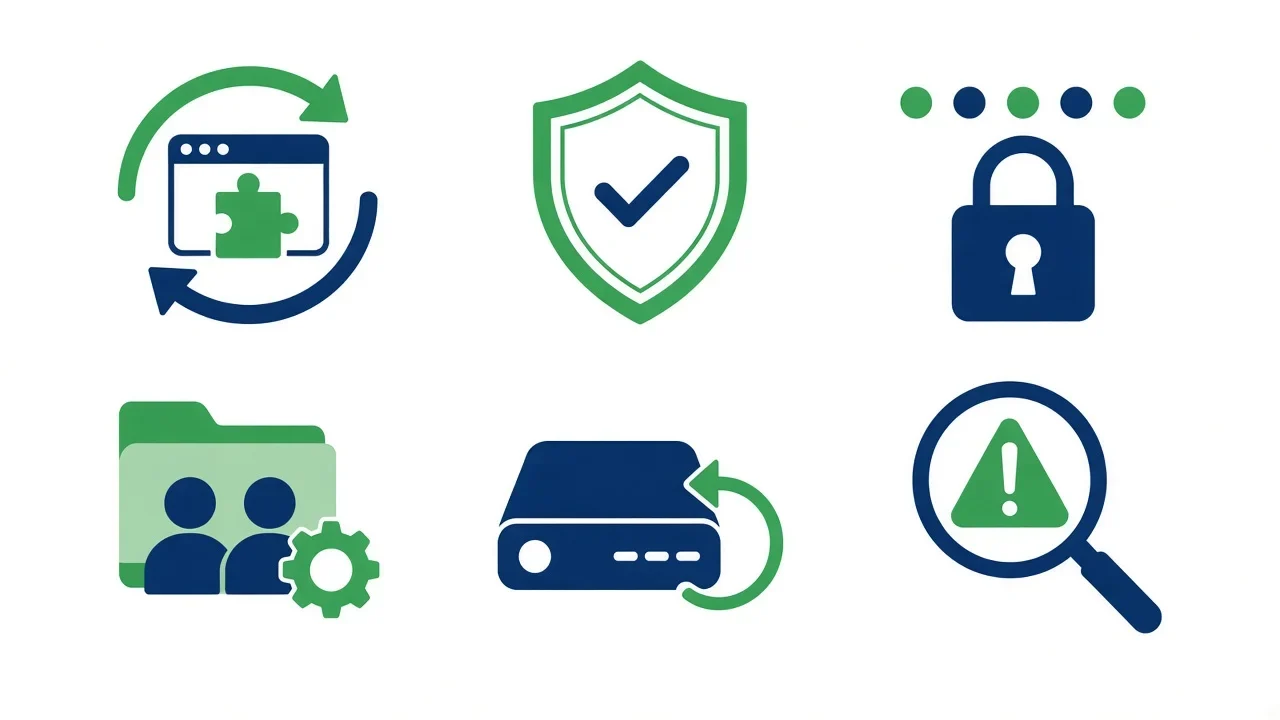
引用元:IPA「情報セキュリティ6か条(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/jouhousecurity6kajou(kaisetsuhen)_r16.pdf
第1条:OSやソフトウェアは常に最新の状態にしよう
パソコンのOSや、使っているソフトウェアには、時間がたつと弱点(脆弱性)が見つかります。
更新を後回しにしていると、その弱点を突かれてしまいます。自動更新を有効にしておくのが確実です。
サポートが終わったOSやソフトウェアは、弱点が見つかっても修正されません。社内のシステムで古いソフトウェアを使っていないかも確認しましょう。
古いPHPで動いているシステムのリスクは、PHPのサポート切れのリスクで詳しく解説しています。
第2条:ウイルス対策ソフトを導入しよう
ウイルス対策ソフトを導入し、ウイルスを見分けるためのデータ(定義ファイル)を自動で更新するように設定します。
すでに導入している場合も、更新の期限が切れていないかを確認しておきましょう。
第3条:パスワードを強化しよう
パスワードは、長く、複雑にし、使い回さないことが基本です。
あわせて、ログインのときにパスワード以外の確認も求める多要素認証を、使えるサービスでは有効にしておくと安心です。
警察庁は、ランサムウェアの侵入経路として、ネットワーク機器やリモートデスクトップの認証を突破される例が多いとしています。そのうえで、初期パスワードや「password」「12345678」のような簡単な文字列を避け、他のサービスと同じものを使わないこと、さらに多要素認証やIPアドレスによるアクセス制限を組み合わせることを勧めています。
引用元:警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
メール、クラウドストレージ、会計ソフト、ネットバンキングなど、外から入れるサービスは多要素認証を有効にするところから始めましょう。
第4条:共有設定を見直そう
クラウドのファイル共有や、ネットワークにつながる機器の共有設定が、誰でも見られる状態になっていないかを確認します。
「リンクを知っている全員が閲覧可」のまま放置されているファイルは、意外と多いものです。退職した人の共有も外しておきましょう。
第5条:バックアップを取ろう
ランサム攻撃や機器の故障に備えて、大切なデータのバックアップを定期的に取ります。
バックアップは、普段使っているパソコンやネットワークから切り離した場所にも保管しておくと、まとめて暗号化される被害を防ぎやすくなります。
いざというときに、実際にバックアップから元に戻せるかも、一度試しておきましょう。
第6条:脅威や攻撃の手口を知ろう
攻撃の手口は日々変わります。IPAなどが出している注意喚起を見て、新しい手口を知っておくことも対策の1つです。
社内で手口を共有すれば、不審なメールを開いてしまう人を減らすことにもつながります。
6か条を実行するときのチェック表
6か条を社内で進めるときは、誰が、何を、いつまでにやるのかを表にしておくと、抜け漏れを防げます。以下は、本記事が作った記入例です。
| 条 | 具体的にやること | 担当の例 | 見直しの頻度の例 |
|---|---|---|---|
| 第1条 | 全パソコンの自動更新を有効にし、サポートが切れたOSやソフトを洗い出す | 総務 | 毎月 |
| 第2条 | ウイルス対策ソフトの導入状況と更新の期限を確認する | 総務 | 半年ごと |
| 第3条 | 業務で使うサービスの多要素認証を有効にする | 各自(総務が確認) | 入社・退職のたび |
| 第4条 | クラウドのファイル共有で「全員に公開」になっているものをなくす | 各部署 | 四半期ごと |
| 第5条 | バックアップの保存先と、元に戻す手順を決めて試す | 総務 | 半年ごと |
| 第6条 | IPAの注意喚起を確認し、社内に共有する | 経営者 | 毎月 |
担当と頻度は、会社の規模や体制に合わせて決めてください。大切なのは、「やったつもり」で終わらせず、記録を残すことです。
社内ツールや顧客向けのアプリをAIで作っている会社向けに、公開前に確認したい鍵・権限・データベース・運用の30項目をまとめました。フォームにご入力後、すぐにPDFをダウンロードできます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
 八木(Last Scene)
AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
「5分でできる!情報セキュリティ自社診断」で点数を知る
6か条に取り組んだら、次は自社の状況を点数で確かめましょう。IPAは、そのための「5分でできる!情報セキュリティ自社診断」を公開しています。
25の質問に答えて点数を出す
自社診断は、25の質問に答える形式です。それぞれの質問に「実施している」「一部実施している」「実施していない」「わからない」で答え、4点・2点・0点・−1点がつきます。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
すべて実施していれば100点です。質問には、緊急時の体制や対応の手順を用意しているか、対策をルール化して従業員に示しているか、といった項目も含まれています。
ガイドラインのページでは、Excel版の自社診断も配布されています。
点数の低い項目から手をつける
点数が分かったら、0点や−1点だった項目から順に取り組みます。
「わからない」が多い場合は、まず実態を確かめるところから始めましょう。誰に聞けば分かるのかを決めるだけでも、一歩前進です。
年に1回など、決まった時期に診断して点数の変化を見ると、取り組みの効果が分かります。
自社診断の25問を1問ずつ解説(うちは何をすればいいか)
ここからは、IPAの「5分でできる!情報セキュリティ自社診断(解説編)」(2026年9月版)をもとに、25の質問を1問ずつ見ていきます。解説編では、質問ごとに「対策が必要な理由」「対策をしないと何が起きるか」「具体的な対策」が示されています。本記事では、その中から小さな会社がまず手をつけやすい対策を抜き出しました。
引用元:IPA「5分でできる!情報セキュリティ自社診断(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/5fundedekiru!jouhousecurityjishashindan(kaisetsuhen)_r12.pdf
25問は、次の3つのパートに分かれています。
| パート | 問題数 | 内容 |
|---|---|---|
| Part1 基本的対策 | 6問(No.1〜6) | 更新、ウイルス対策、パスワード、共有設定、バックアップ、情報収集 |
| Part2 従業員としての対策 | 11問(No.7〜17) | メール、無線LAN、書類や機器の扱い、オフィスへの立ち入り |
| Part3 組織としての対策 | 8問(No.18〜25) | ネットワーク、Webサイト、教育、取引先、外部サービス、事故への備え、ルール化 |
引用元:IPA「5分でできる!情報セキュリティ自社診断(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/5fundedekiru!jouhousecurityjishashindan(kaisetsuhen)_r12.pdf
Part1:基本的対策(No.1〜6)
Part1の6問は、前の章で紹介した「情報セキュリティ6か条」と同じ内容です。まだ6か条に取り組んでいない場合は、ここから始めます。
No.1 OSやソフトウェアは常に最新の状態にする
質問は「パソコンやスマートフォンなど情報機器のOSやソフトウェアは常に最新の状態にしていますか?」です。
- WindowsUpdateやmacOSのソフトウェア・アップデートを実行する
- ブラウザやPDFの閲覧ソフトなど、使っているソフトも最新版にする
- IPAの無料ツール「MyJVNバージョンチェッカ」で、ソフトの版が最新かを確かめる
- サポートが続いているOS、ソフト、ネットワーク機器を使う
- テレワークで使うパソコンや、ルーターのファームウェアも更新する
No.2 ウイルス対策ソフトを導入し適切に利用する
質問は「ウイルス対策ソフトを導入し、ウイルス定義ファイルは最新の状態にしていますか?」です。
- ウイルス対策ソフトか、統合型のセキュリティ対策ソフトを入れる
- Windowsの「Windows Defender」やmacOSの「XProtect」など、OSのセキュリティ機能を有効にする
- 自動保護(リアルタイム保護)と「見つけたらすぐ駆除する」設定にする
- ウイルス定義ファイル(パターンファイル)は自動更新にする
No.3 強固なパスワードを使用する
質問は「パスワードは破られにくい『長く』『複雑な』パスワードを設定していますか?」です。
- 名前や誕生日など、推測されやすいものは使わない
- 長くし、大文字・小文字・数字・記号を組み合わせる
- 同じIDとパスワードを、複数のパソコンやシステムで使い回さない
- 初期パスワードは必ず変え、担当者が替わったときにも変える
- 人の目に触れる場所にパスワードを残さない
- 使える場合は、多要素認証やパスキーを使う
No.4 共有設定を見直す
質問は「重要情報に対する適切なアクセス制限を行っていますか?」です。解説編では、重要情報を「営業秘密など事業に必要で価値のある情報や、顧客や従業員の個人情報など管理責任を伴う情報」としています。
- Webサービス、ネットワークにつないだ複合機やカメラ、NASの共有範囲を限定する
- 異動や退職のときは、すぐに設定を変える(削除する)
- パソコンは他の人と共有せず、共有するなら別のアカウントを作る
- 外出先でフリーWi-Fiを使うときは、ファイル共有をオフにする
- クラウドサービスは、必要な人にだけ共有されるように設定する
No.5 定期的にバックアップを取る
質問は「ウイルス感染、故障や誤操作による重要情報の消失に備えてバックアップを取得していますか?」です。
- バックアップする情報を決め、定期的に見直す
- 取り方、間隔、何世代残すか、保管期間を決める
- 復元の手順書を作り、実際に戻せるかを定期的に確かめる
- バックアップ用の装置は、バックアップのときだけパソコンにつなぐ
- バックアップした情報は、ネットワークから切り離して保管する
No.6 脅威や攻撃の手口を知り対策に活かす
質問は「新たな脅威や攻撃の手口を知り対策を社内共有する仕組みはできていますか?」です。
- IPA、NCO(みんなで使おうサイバーセキュリティ・ポータルサイト)、JPCERT/CCのWebサイトやメールマガジンで、最新の手口を知る
- 使っているネットバンキングやWebサービスの注意喚起を確かめる
- 管理者は従業員に注意を呼びかけ、従業員は不安を感じたらすぐ報告する
引用元:IPA「5分でできる!情報セキュリティ自社診断(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/5fundedekiru!jouhousecurityjishashindan(kaisetsuhen)_r12.pdf
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
Part2:従業員としての対策(No.7〜17)
Part2の11問は、従業員一人ひとりの行動に関する質問です。ルールを決めて全員に伝えることが中心になります。
No.7 身に覚えのない電子メールは疑ってみる
質問は「電子メールの添付ファイルや本文中のURLリンクを介したウイルス感染に気をつけていますか?」です。
- 送信元を確かめてから開き、本文のURLを安易にクリックしない
- メールソフトの迷惑メール対策機能を有効にする
- 不審なメールは、タイトルや送信元を管理者に伝えて社内で共有する
- 開いてしまったときは放置せず、管理者に連絡する
No.8 宛先の送信ミスを防ぐ
質問は「電子メールやFAXの宛先の送信ミスを防ぐ取り組みを実施していますか?」です。
- 宛先(TO・CC・BCC)、本文、添付ファイルを送信前に確かめる
- メールソフトに宛先チェック、送信保留、取り消しの機能があれば有効にする
- 送り間違えたら放置せず、管理者に連絡して対応を相談する
No.9 重要情報を送信する時は保護する
質問は「重要情報は電子メール本文に書くのではなく、添付するファイルに書いてパスワードなどで保護していますか?」です。
- 重要な情報は本文に書かず、文書ファイルにして強固なパスワードで保護する
- パスワードは事前に決めておくか、SMSなど別の手段で知らせる
- S/MIMEなどの暗号技術を使う
- 法人向けのデータ転送サービスなど、相手だけがアクセスできる場所で受け渡しする
No.10 無線LANの盗聴や無断使用を防ぐ
質問は「無線LANを安全に使うために適切な暗号化方式を設定するなどの対策をしていますか?」です。
- WPA3など強い暗号方式を選び、推測されにくいパスワードにする
- モバイルルーターやテザリングは、使わないときはオフにする
- 接続先のSSIDが正規のものか確かめる(偽のアクセスポイントに注意)
- パスワードなしや、パスワードが公開されているWi-Fiでは重要情報をやり取りしない
- 重要な情報はHTTPSのサイトかVPNでやり取りする
No.11 インターネットを介したトラブルを防ぐ
質問は「インターネットを介したウイルス感染やSNSへの書き込みなどのトラブルへの対策をしていますか?」です。
- URLが「https」で、鍵のマークが出ているかを確かめる
- SNSに重要情報や個人情報を書かない
- ブラウザの警告機能、有害サイトからの保護、ポップアップのブロックを使う
- Webフィルタリングなどで、アクセスできるサイトを制限する
No.12 重要情報の放置を禁止する
質問は「重要情報が記載された書類や電子媒体は机上に放置せず、書庫などに安全に保管していますか?」です。
- 離席するときと退社前は、机の上に何もない状態にする
- 印刷物はプリンタに放置せず、すぐに回収する
- 重要情報を印刷した紙の裏をメモに使わない
- 自宅で保管する場合は、鍵付きの引き出しなどに入れる
No.13 重要情報は安全な方法で持ち出す
質問は「重要情報が記載された書類や電子媒体を持ち出す時は、盗難や紛失の対策をしていますか?」です。
- 持ち出しは必要最小限にし、許可制にして内容を記録する
- カフェや駅でテレワークをするときは、パソコンや書類から目を離さない
- ノートパソコン、スマートフォン、USBメモリにパスワードロックをかけ、情報を暗号化する
No.14 重要情報は復元できないように消去する
質問は「重要情報が記載された書類や重要なデータが保存された媒体を廃棄する時は、復元できないようにしていますか?」です。
- 書類はシュレッダーで細断するか、専門業者に溶解を頼んで証明書をもらう
- 電子データは消去ソフトで消すか、上書きしてから捨てる
- 暗号化したデータは、鍵を捨てる
- 媒体を物理的に壊すか、専門業者に頼んで証明書をもらう
No.15 機器を勝手に操作させない
質問は「離席時にパソコン画面の覗き見や勝手な操作ができないようにしていますか?」です。
- 離席するときは画面をロックする(Windowsは「Windowsキー+L」)
- スクリーンセーバーで自動的にロックされるようにする
- 退社時はパソコンやサーバーをシャットダウンする
- 使っていないアカウントは削除する
- のぞき見防止フィルタを付ける
No.16 見知らぬ人には声をかける
質問は「関係者以外の事務所への立ち入りを制限していますか?」です。
- 見知らぬ人には声をかけ、不審に思ったら報告する
- 入り口だけでなく、サーバー室や書庫なども施錠する
- 名札や入館証で、従業員かどうか見分けられるようにする
- 入退室や最終退出者の記録を残す
No.17 機器・備品の盗難防止対策を行う
質問は「退社時にノートパソコンや備品を施錠保管するなど盗難防止対策をしていますか?」です。
- 退社時は、機器を引き出しやロッカーにしまって施錠する
- 機器にセキュリティワイヤーを付ける
- パスワードロックと暗号化に加え、遠隔ロックや遠隔初期化を設定する
- スマートフォンの「探す」機能や、パソコンの追跡機能を有効にする
引用元:IPA「5分でできる!情報セキュリティ自社診断(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/5fundedekiru!jouhousecurityjishashindan(kaisetsuhen)_r12.pdf
Part3:組織としての対策(No.18〜25)
Part3の8問は、会社として仕組みを作る質問です。経営者や管理者が決めることが中心になります。
No.18 外部から内部ネットワークへの不要な通信を遮断する
質問は「社内ネットワークに対する不要な通信を遮断していますか?」です。
- 使っていないリモート接続(RDP、Telnetなど)は止める
- 機器のファイアウォール機能で、外からの不正なアクセスを拒否する
- アクセスログを確かめ、外からの侵入や不審な操作に気づけるようにする
- ネットワーク機器のファームウェアを更新し、初期パスワードを変える
- 必要に応じて、IDSやUTMなど不正な侵入を見つける機器を入れる
No.19 ウェブサイトを安全に運用する
質問は「ウェブサイトに情報を公開する前に重要情報・非公開情報・古い情報が含まれていないか確認していますか?」です。
- CMSやECサイトの構築ソフトの脆弱性対策をする
- 自社のWebサイトがHTTPSに対応しているか確かめる
- WAFを入れて、Webアプリケーションへの攻撃を防ぐ
- 開発やテストで使ったアカウントを削除する
- 公開するファイルに個人情報などが入っていないか確かめる
- 期間限定のページや、使わなくなったサイトは閉じる
No.20 従業員にセキュリティ教育を行う
質問は「従業員にセキュリティに関する教育や注意喚起を行なっていますか?」です。
- 重要情報の扱い、法令や契約、事故が起きたときの影響を説明する
- 採用時と退職時に守秘義務を説明し、覚書を交わす
- 朝礼や会議で、テーマを決めた短い教育と話し合いを繰り返す
- ルールを冊子やファイルで配り、いつでも見られるようにする
No.21 個人所有端末の業務での利用可否を決める
質問は「個人所有の情報機器を業務で利用する場合のセキュリティ対策を明確にしていますか?」です。
- 個人の端末を仕事で使うことは許可制にする
- OSの更新やウイルス対策ソフトなど、使ってよい条件を決める
- 個人の端末に会社の情報を保存しない
- 紛失したときのルールと、自宅の回線やWi-Fiを使うときのルールを決める
No.22 取引先に秘密保持を要請する
質問は「重要情報の授受を伴う取引先との契約書には、秘密保持条項を規定していますか?」です。
- 取引先と、秘密保持や具体的な対策を書いた契約や覚書を交わす
- 取引先が再委託する場合は、同じ水準の秘密保持を求める
- 秘密保持契約の内容と、対策が実施されているかを定期的に確かめる
No.23 信頼できる外部サービスを使う
質問は「クラウドサービスやウェブサイトの運用などで利用する外部サービスは、安全・信頼性を把握して選定していますか?」です。
- 利用規約、補償の内容、セキュリティ対策を確かめてから選ぶ
- 事業者との責任の範囲や、事故が起きたときの報告の有無を確かめる
- IPAの「クラウドサービス安全利用の手引き」を活用する
- 運用のルールと担当者を決め、パスワードなどの認証を適切に設定する
No.24 事故発生に備えて事前に準備する
質問は「セキュリティインシデントが発生した場合に備え、緊急時の体制整備や対応手順を作成するなど準備をしていますか?」です。
- 対応の責任者、現場で動く人の役割、連絡の流れを決める
- ウイルス感染、情報の流出、紛失、盗難のときの手順書を作り、従業員に伝える
- IPAの「セキュリティインシデント対応の手引き」を使い、誰がいつ何をするかをまとめる
- 相談できる先(セキュリティの事業者、親会社など)を決めておく
- 訓練をして、手順書と連絡先を定期的に見直す
No.25 情報セキュリティ対策をルール化する
質問は「情報セキュリティ対策をルール化し、従業員に明示していますか?」です。ここでいう対策は、No.1〜24で決めた対策を指します。
- No.1〜24の項目をルールにする
- IPAの「情報セキュリティハンドブック(ひな形)」を活用する
- ルールは共有サーバーや冊子で、いつでも見られるようにする
- 新しい手口や、社内外の事故の例を参考に、定期的に見直す
引用元:IPA「5分でできる!情報セキュリティ自社診断(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/5fundedekiru!jouhousecurityjishashindan(kaisetsuhen)_r12.pdf
25問を「今日」「今月」「今年」に分ける
25問を一度に進めるのは大変です。本記事では、取りかかりやすさで次のように分けることをおすすめします。分け方は本記事の整理で、IPAの資料で決められたものではありません。
| いつ | 対象の質問 | 理由 |
|---|---|---|
| 今日できる | No.1、2、3、15 | 設定を変えるだけで済むものが多い |
| 今月中に | No.4、5、7、8、10、12、17、18 | 機器や共有の状況を確かめ、社内に伝える必要がある |
| 今年中に | No.6、9、11、13、14、16、19〜25 | ルール作り、契約、手順書など、決めることが多い |
最後のNo.25(ルール化)までたどり着いたら、No.1〜24で決めたことを1つの文書にまとめれば、そのまま社内ルールの土台になります。
相談先と、IPAのほかの道具
解説編の最後では、自社診断のあとに使える道具や窓口も紹介されています。
| 名前 | 内容 |
|---|---|
| 中小企業の情報セキュリティ対策ガイドライン | 経営者が認識すべき「3原則」と「重要7項目の取組」、基本方針や規程のひな形を収録 |
| SECURITY ACTION | 6か条に取り組む「一つ星」、自社診断で状況を把握し基本方針を公開する「二つ星」を宣言する制度 |
| ここからセキュリティ! | 国内の30を超える公的機関・団体・企業の情報を、「被害に遭ったら」「対策する」などのニーズ別にまとめたポータルサイト |
| サイバーセキュリティ相談窓口 | 事故が起きたときの初動の相談、被害が出ているかの判断、応急処置や専門業者の案内などを受け付ける |
引用元:IPA「5分でできる!情報セキュリティ自社診断(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/5fundedekiru!jouhousecurityjishashindan(kaisetsuhen)_r12.pdf
IPAのサイバーセキュリティ相談窓口は、ガイドラインや支援ツールの案内など、一般的な相談にも対応しています。
引用元:IPA「サイバーセキュリティ相談窓口」 https://www.ipa.go.jp/security/support/soudan.html
SECURITY ACTIONで取り組みを宣言する
SECURITY ACTIONは、小さな会社が自ら情報セキュリティ対策に取り組むことを宣言する、IPAの制度です。
引用元:IPA「SECURITY ACTION」 https://www.ipa.go.jp/security/security-action/
一つ星と二つ星の違い
SECURITY ACTIONには、2段階の取り組みの目標があります。
| 段階 | 宣言する内容 |
|---|---|
| 一つ星 | 「情報セキュリティ6か条」に取り組むことを宣言 |
| 二つ星 | 「5分でできる!情報セキュリティ自社診断」で自社の状況を把握したうえで、情報セキュリティ基本方針を定め、外部に公開したことを宣言 |
引用元:IPA「情報セキュリティ6か条(解説編)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/jouhousecurity6kajou(kaisetsuhen)_r16.pdf
IPAの解説によると、一つ星は「これから6か条に取り組む」と宣言するものなので、対策を始める前でも申し込めます。
宣言するメリット
宣言すると、ロゴマークを名刺やWebサイトに表示して、取り組んでいることを取引先に伝えられます。
補助金の申請で、SECURITY ACTIONの宣言が要件や加点の対象になる場合もあります。対象になるかどうかは、補助金ごとの公募要領で確認してください。
「うちの会社はどこから手をつければよいのか」という段階でも大丈夫です。LINEで気軽にご相談いただけます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
クラウドとAIの使い方を見直す
小さな会社でも、会計、勤怠、ファイルの保管、チャットなど、多くの業務をクラウドサービスで行うようになりました。最近では、生成AIを業務に使う会社も増えています。
クラウドサービス安全利用の手引き
IPAは、ガイドラインの付録として「中小企業のためのクラウドサービス安全利用の手引き」を公開しています。
この手引きはガイドラインのページで配布されています。手引きには、クラウドサービスを安全に使うためのチェックシートがついていて、サービスの選び方や、使うときの設定、運用の注意点を確かめられます。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
特に、第4条の共有設定と、第3条のパスワードと多要素認証は、クラウドサービスで見直す効果が大きい項目です。
生成AIに入力してよい情報を決める
10大脅威2026で「AIの利用をめぐるサイバーリスク」が初めて選ばれたように、生成AIの使い方も対策の対象になっています。
まずは、顧客の個人情報や取引先の機密情報を、どのAIサービスに入力してよいのかを社内で決めましょう。
具体的なルールの作り方は、生成AIの情報漏洩対策で解説しています。
AIで作った社内ツールも点検する
最近は、プログラミングの経験がない社員でも、AIを使って社内ツールやアプリを作れるようになりました。
便利な反面、ログインなしで顧客のデータが見えてしまう、データベースの鍵がそのまま公開されている、といった問題が起きることもあります。
AIで作ったアプリを公開する前に確認したい項目は、AIで作ったアプリの公開前セキュリティチェックリストにまとめています。
自社のWebサイトとメールの守り方
小さな会社にとって、Webサイトとメールは取引先や顧客との大切な接点です。同時に、攻撃の入り口にもなりやすい場所です。
Webサイトは「作ったあと」の運用が大切
会社のWebサイトや問い合わせフォームは、公開したあとも、使っている仕組み(CMSやプラグインなど)の更新が必要です。
更新が止まったWebサイトは、第1条で説明した「弱点が修正されない」状態になってしまいます。制作会社に任せている場合は、更新を誰が担当するのかを契約で確かめておきましょう。
IPAは、Webサイトを作る人や運営する人に向けて「安全なウェブサイトの作り方」を公開しています。制作会社に依頼するときの確認にも使えます。
引用元:IPA「安全なウェブサイトの作り方」 https://www.ipa.go.jp/security/vuln/websecurity/about.html
自社で作った業務システムを公開している場合の考え方は、PHPのサポート切れのリスクもあわせて参考にしてください。
ビジネスメール詐欺に備える
10大脅威2026では、ビジネスメール詐欺が10位に入っています。取引先や経営者になりすましたメールで、偽の口座に送金させる手口です。
引用元:IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
対策として、振込先の変更をメールだけで受け付けない、電話など別の方法で本人に確かめる、といったルールを決めておきましょう。
「急いで」「至急」「内密に」といった言葉で急がせるメールは、特に注意が必要です。こうした手口を社内で共有することは、第6条の「脅威や攻撃の手口を知ろう」の実践にもなります。
不審なメールを開いてしまったら
不審な添付ファイルを開いてしまった、リンク先でパスワードを入力してしまったという場合は、ひとりで抱え込まずに、すぐに担当者へ報告できる雰囲気をつくることが大切です。
報告が早ければ、パスワードの変更やネットワークからの切り離しなど、被害を広げないための対応も早くなります。報告した人を責めないことも、ルールに入れておきましょう。
事故が起きたときの初動を決めておく
どれだけ対策をしても、事故を完全に防ぐことはできません。だからこそ、起きたときの動き方を先に決めておくことが大切です。
インシデント対応の3つのステップ
IPAは、ガイドラインの付録として「中小企業のためのセキュリティインシデント対応の手引き」を公開しています。
手引きでは、インシデントへの対応を「検知・初動対応」「報告・公表」「復旧・再発防止」の3つの段階に分けて説明しています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
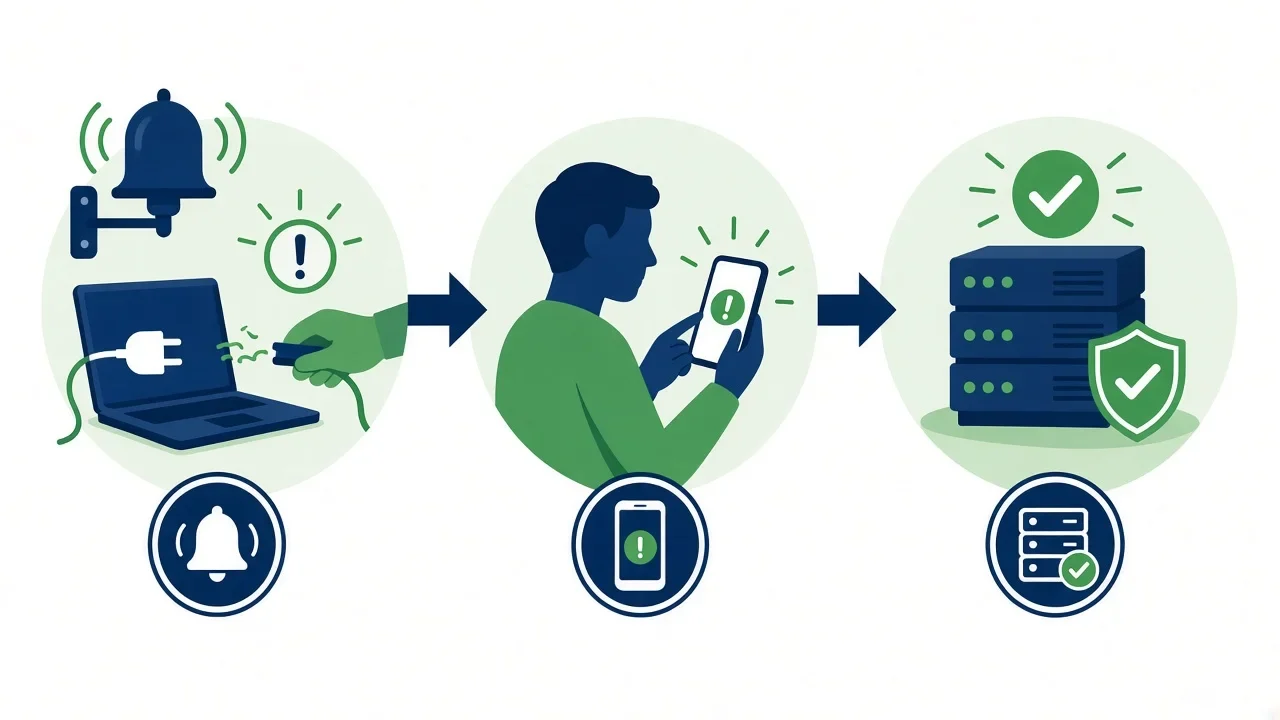
最初にやることは、被害を広げないことです。感染が疑われるパソコンはネットワークから切り離し、誰に連絡するかを決めておきましょう。
個人情報が漏れたときの報告
顧客などの個人情報が漏れた、または漏れたおそれがある場合は、個人情報保護委員会への報告が必要になることがあります。
個人情報保護委員会によると、漏れた人数が1,000人を超える場合や、不正な目的で漏えいさせたおそれがある場合などは、報告の対象になります。
個人情報保護委員会は、漏えいが発覚したら、まずは速やかに報告するよう求めています。不正な目的で行われたおそれがある場合の報告の期限は、発覚した日から60日以内です。
引用元:個人情報保護委員会「漏えい等の対応とお役立ち資料」 https://www.ppc.go.jp/personalinfo/legal/leakAction/
困ったときの公的な相談窓口
IPAは、2026年10月16日に、不正アクセスの被害を受けた、またはその可能性がある企業や組織を対象にした「不正アクセス特別相談窓口」を開設しました。
引用元:IPA「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/otasuketai-pr/
この窓口では、不正アクセスによる情報漏えいのインシデントが起きたときの、初動対応の支援を行っています。
このほか、IPAは「情報セキュリティ安心相談窓口」で、ウイルス感染や不正アクセスなどの技術的な相談を受け付けています。どこに相談すればよいか分からないときの最初の窓口として、連絡先を社内の手順書に書いておくと安心です。
引用元:IPA「情報セキュリティ安心相談窓口」 https://www.ipa.go.jp/security/anshin/index.html
サポートが切れたシステムや、作った人がいなくなったシステムの見直し・作り直しのご相談も承っています。
自社だけで難しいときの選択肢
6か条や自社診断に取り組んでみて、「自社だけでは監視や対応まで手が回らない」と感じることもあるでしょう。
サイバーセキュリティお助け隊サービス
IPAは、小さな会社向けに、必要な機能と利用しやすい価格をそなえた「サイバーセキュリティお助け隊サービス」を紹介しています。
IPAによると、これまで全国で1万社を超える企業に導入されており、デジタル化・AI導入補助金の対象にもなっています。
引用元:IPA「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/otasuketai-pr/
異常の監視や、何かあったときの駆けつけなど、自社では難しい部分を任せたいときの選択肢になります。
社内で作ったシステムやアプリは、個別の確認が必要
一方で、自社で作った業務システムや、AIで作った社内ツールの中身までは、一般的な監視サービスでは確認しきれないことがあります。
ログインなしで呼べる機能がないか、データベースの権限が正しいかといった点は、システムごとに確かめる必要があるためです。
どのタイミングで外部の専門家に相談するべきかは、セキュリティ顧問が必要なタイミングで解説しています。
ガイドライン第4.0版で変わったこと
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、第4.0版に改訂されました。以前の版を見たことがある方は、変わった点を押さえておきましょう。
5か条から6か条へ
IPAによると、以前は「情報セキュリティ5か条」でしたが、第4.0版で「バックアップを取ろう!」が加わり、「情報セキュリティ6か条」になりました。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
ランサム攻撃が10大脅威の1位に入り続けていることを考えると、バックアップが基本の対策に加わったことは自然な流れといえます。
自社診断に加わった項目
第4.0版では、「5分でできる!情報セキュリティ自社診断」にも、「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」といった項目が加わりました。
自社のWebサイトや、問い合わせフォーム、予約システムなどを運用している会社は、この項目を特に確認しておきましょう。
付録の一覧
ガイドラインには、すぐに使える付録が用意されています。IPAのページに掲載されている付録は、次のとおりです。
| 付録 | 内容 |
|---|---|
| 付録1 | 中小企業のためのセキュリティ人材の確保・育成の実践ガイドブック |
| 付録2 | 情報セキュリティ基本方針(サンプル) |
| 付録3 | 5分でできる!情報セキュリティ自社診断 |
| 付録4 | 情報セキュリティハンドブック(ひな形) |
| 付録5 | 情報セキュリティ関連規程(サンプル) |
| 付録6 | 資産管理台帳(サンプル) |
| 付録7 | 中小企業のためのクラウドサービス安全利用の手引き |
| 付録8 | 中小企業のためのセキュリティインシデント対応の手引き |
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
すべてを一度に使う必要はありません。この記事で紹介した順番に、必要なものから使っていきましょう。
ランサムウェアに備える(警察庁の対策をもとに)
10大脅威の上位に挙がるランサムウェアは、パソコンやサーバーのデータを暗号化し、元に戻す対価を求める不正なプログラムです。警察庁によると、データを暗号化せずに盗み出して対価を求める「ノーウェアランサム」の被害も確認されています。
引用元:警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
侵入の入口は「メール」より「ネットにつながった機器」
警察庁の説明では、以前は不特定多数にメールを送る手口が一般的でしたが、現在はVPN機器などインターネットに出ている機器から、修正されていない脆弱性や漏れたパスワード、設定の不備を突いて侵入する手口が多くを占めています。また、データを暗号化するだけでなく、盗んだデータを公開すると脅す「二重恐喝」が被害の多くを占めるとしています。
小さな会社でも、テレワーク用のVPN機器や、外から接続できるようにしたパソコンがあれば、同じ入口になりえます。
被害に遭わないための6つの対策
警察庁が挙げている対策を、小さな会社で取り組む形に整理しました。
| 対策 | 内容 | 小さな会社での進め方 |
|---|---|---|
| VPN機器などの脆弱性を塞ぐ | 更新ファイルやパッチが出たら速やかに適用する | 機器の型番と、更新情報の確認先を一覧にしておく |
| 認証情報を適切に管理する | 推測されにくく、使い回さないパスワードにし、多要素認証を入れる | 外から入れるサービスから順に多要素認証を有効にする |
| アカウントの権限を最小にする | 管理者の権限を持つ人を絞る | 普段の作業は管理者ではないアカウントで行う |
| セキュリティ製品を入れる | ウイルス対策ソフトやEDRなどで、侵入や前兆を見つける | 入れたあとも最新の状態に保つ |
| 不審なメールに警戒する | 添付ファイルやリンクを不用意に開かない | 送信元に別の手段で確かめるルールを決める |
| セキュリティ教育を行う | 全員が正しい知識を持つ | 被害の例を使って、短い勉強会を開く |
引用元:警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
被害に遭ったときに備えておくこと
警察庁は、攻撃を完全に防ぐことは難しいとして、次の備えを勧めています。
- サイバー攻撃を想定したBCP(事業継続計画)を作る:対処の流れや、警察などの連絡先を整理しておく
- バックアップを取る:バックアップも暗号化される例が多いため、こまめに取り、ネットワークから切り離して保管する
- ログを取る:侵入経路や被害の範囲を調べる手がかりになるため、機器や端末のログを日頃から残す
- 訓練をする:連絡、警察への相談、バックアップからの復旧手順を、実際に試しておく
引用元:警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
6か条の第5条(バックアップ)を実行するときは、バックアップの1つはネットワークから切り離しておくことを意識してください。
画面に脅迫文が出たときの初動
警察庁は、被害が疑われるときの対応として次の手順を示しています。
- LANケーブルを抜く、無線をオフにするなどして、そのパソコンをネットワークから切り離す
- 調査に必要なログが消えることがあるため、電源は切らない
- 最寄りの警察署か、サイバー犯罪相談窓口に通報・相談する
- 感染が確認されていない機器も含めて、侵入の痕跡がないか調べる
- 修正されていない脆弱性を塞ぎ、アクセスされた可能性のある機器のパスワードを変える
引用元:警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
警察庁によると、要求された金銭を支払っても、データが元に戻る保証はなく、犯罪グループの資金になるおそれがあります。また、通報しても警察から被害の公表を求めることはなく、復旧作業や業務の継続にも配慮すると説明されています。
一部のランサムウェアについては、「No More Ransom」プロジェクトで復号ツールが公開されています。ただし、すべての種類に対応しているわけではなく、対応していても全部のファイルが戻るとは限らない点に注意が必要です。
ランサムウェア対策のチェック表
- テレワーク用のVPN機器など、外につながる機器の一覧がある
- それらの機器の更新を、誰がいつ確認するか決めている
- 外から入れるサービスで、多要素認証を有効にしている
- 管理者の権限を持つアカウントを絞っている
- バックアップの1つを、ネットワークから切り離して保管している
- バックアップから戻す手順を、実際に試したことがある
- 警察やIPAの相談窓口の連絡先を、手順書に書いている
社内の機器とアカウントを棚卸しする
対策を進めるうえで意外と抜けやすいのが、「会社に何があるのか」を把握することです。
守るべきものが分からなければ、更新の漏れや、使われていないアカウントにも気づけません。
資産管理台帳で一覧にする
ガイドラインの付録6には、「資産管理台帳(サンプル)」がExcel形式で用意されています。
パソコン、スマートフォン、ネットワーク機器、契約しているクラウドサービスなどを一覧にしておくと、第1条の更新や第4条の共有設定の見直しが進めやすくなります。
退職した人のアカウントを止める
棚卸しのときに、退職した人のアカウントが残っていないかも確認しましょう。
使われていないアカウントは、パスワードが変えられないまま放置されがちで、不正なログインの入り口になることがあります。入社と退職のときに、アカウントを作る・止める手順を決めておくと安心です。
情報セキュリティ基本方針を作る
SECURITY ACTIONの二つ星を目指す場合は、情報セキュリティ基本方針を定めて、外部に公開する必要があります。
基本方針とは、会社として情報セキュリティにどう取り組むのかを示す文書です。難しく考えず、短い文章から始めて構いません。
基本方針に入れたい項目
基本方針には、たとえば次のような項目を入れます。以下は、本記事が整理した例です。
- 情報を守ることを経営の課題として取り組むこと
- 法令や、取引先との契約を守ること
- 社員への教育を行うこと
- 事故が起きたときは、速やかに対応して再発を防ぐこと
- 取り組みを定期的に見直して、改善を続けること
IPAのガイドラインの付録2として、「情報セキュリティ基本方針(サンプル)」がWord形式で用意されています。自社の言葉に合わせて書き換えて使いましょう。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
方針を作ったら、社内に伝える
方針はWebサイトに載せるだけでなく、社員に伝えることが大切です。自社診断の最後の質問でも、対策をルール化して従業員に示しているかが問われています。
朝礼や社内チャットで方針を共有し、新しく入った人にも説明するようにしましょう。
取引先から対策を求められたときの考え方
10大脅威2026で「サプライチェーンや委託先を狙った攻撃」が2位に入ったように、取引先を通じた攻撃への注目が高まっています。
そのため、取引先の大きな会社から、セキュリティ対策の状況を聞かれる場面が増えています。
経済産業省のSCS評価制度
IPAのサイトによると、経済産業省は、企業のセキュリティ対策の状況を見える化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の検討を進めています。
引用元:IPA「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/otasuketai-pr/
IPAによると、ガイドラインの第4.0版も、このSCS評価制度の基本的な考え方に沿った内容になっています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
まずは「説明できる状態」にしておく
取引先から聞かれたときに慌てないよう、6か条の実施状況、自社診断の点数、SECURITY ACTIONの宣言の有無を、すぐに答えられるようにしておきましょう。
この記事で紹介した取り組みを順番に進めておけば、そのまま取引先への説明の材料になります。
1か月で進めるときのスケジュール例
最後に、ここまでの取り組みを1か月で進める場合のスケジュール例を紹介します。以下は、本記事が作った目安です。
| 週 | やること |
|---|---|
| 1週目 | 担当を決め、6か条の第1条から第3条(更新、ウイルス対策、パスワードと多要素認証)を進める |
| 2週目 | 第4条から第6条(共有設定、バックアップ、脅威を知る)を進める |
| 3週目 | 5分でできる自社診断で点数を出し、SECURITY ACTIONの一つ星を宣言する |
| 4週目 | 生成AIの利用ルールと、事故が起きたときの連絡先を決める |
1か月で終わらなくても問題ありません。止まらずに少しずつ進めることが、何よりの対策になります。
計算例:6か条にかかる時間を見積もる
「対策をする時間がない」という声もよく聞きます。ここでは、従業員10人の会社を例に、かかる時間を見積もってみます。以下の数字はすべて説明のための仮の例です。
| 取り組み | 1回あたりの時間(仮定) | 回数 | 合計 |
|---|---|---|---|
| パソコンの自動更新とウイルス対策の確認 | 1台10分 | 10台 | 100分 |
| 多要素認証の設定 | 1人15分 | 10人 | 150分 |
| クラウドの共有設定の見直し | 60分 | 1回 | 60分 |
| バックアップの設定と復元の試し | 120分 | 1回 | 120分 |
| 5分でできる自社診断 | 5分 | 1回 | 5分 |
この仮定では、合計435分、つまり約7時間です。1日に1時間ずつ進めれば、およそ1週間半で一通り終わる計算になります。
※本計算例は説明のための仮定の数字であり、実際の時間は会社の環境によって異なります。
よくある質問
お金をかけずにできる対策はありますか
あります。6か条のうち、OSやソフトウェアの更新、パスワードの強化、共有設定の見直し、脅威を知ることは、多くの場合お金をかけずに始められます。
自社診断やSECURITY ACTION、IPAのガイドラインも、無料で使えます。
何から始めればよいか分かりません
まずは「情報セキュリティ6か条」に沿って、できるところから実行しましょう。そのうえで「5分でできる!情報セキュリティ自社診断」で点数を出し、低い項目から手をつけるのがおすすめです。
専任の担当者がいなくても大丈夫ですか
IPAの6か条は、これから対策を始める会社を対象にしたものです。専任の担当者がいなくても、経営者や兼任の担当者が中心になって進められます。
ただし、誰が責任を持つのかは決めておきましょう。担当が決まっていないと、更新や見直しが止まってしまいます。
ガイドラインは、いつのものを見ればよいですか
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、第4.0版に改訂されています。IPAのページで最新版を確認してください。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
ランサムウェアに感染したら、すぐにパソコンの電源を切るべきですか
警察庁は、電源は切らずに、LANケーブルを抜く・無線をオフにするなどしてネットワークから切り離すよう説明しています。電源を切ると、原因の調査に必要なログが消えることがあるためです。そのうえで、警察署かサイバー犯罪相談窓口に相談してください。
引用元:警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
警察に相談すると、被害が公表されてしまいますか
警察庁の説明では、警察から被害の公表を求めることはなく、被害の情報は秘密にするとされています。ただし、個人情報が漏れた場合は、個人情報保護委員会への報告や本人への通知が必要になることがあります。こちらは、前の章の「個人情報が漏れたときの報告」を確認してください。
バックアップは、クラウドに置いておけば安心ですか
クラウドへのバックアップも役に立ちますが、パソコンから常につながっている場所は、ランサムウェアにまとめて暗号化されるおそれがあります。警察庁は、バックアップをネットワークから切り離して保管することを勧めています。普段のバックアップとは別に、切り離した場所にもう1つ残しておきましょう。
自社診断の解説編は、どこで手に入りますか
IPAの「中小企業の情報セキュリティ対策ガイドライン」のページで、自社診断と解説編のPDFが公開されています。解説編には、25問それぞれについて「対策が必要な理由」「対策をしないと何が起きるか」「具体的な対策」が書かれています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html
社員が数人しかいない会社でも、25問すべてに答える必要がありますか
答えることをおすすめします。「当てはまらない」と思う質問も、たとえば来客がない会社のNo.16(立ち入りの制限)や、Webサイトを持たない会社のNo.19のように、理由を書いておけば、取引先に説明するときの材料になります。
まとめ|6か条から始めて、点数で振り返る
小さな会社でも、会社の規模に関係なくサイバー攻撃の脅威にさらされています。
まずはIPAの「情報セキュリティ6か条」に取り組み、「5分でできる!情報セキュリティ自社診断」で点数を確かめましょう。
そのうえで、SECURITY ACTIONで取り組みを宣言し、クラウドやAIの使い方、事故が起きたときの手順を整えていけば、無理なく対策を積み上げられます。
今日のうちに、自社診断の25の質問に答えてみましょう!
株式会社Last Sceneは、社内で作ったシステムやAIで作ったアプリの診断から、公開後の見守りまで、セキュリティ顧問として伴走しています。
「何から始めればよいか分からない」という段階でも、気軽にご相談ください。
社内で作ったシステムやAIで作ったアプリの診断から、公開後の見守りまで、セキュリティ顧問としてお手伝いします。まずはオンライン30分の無料診断からどうぞ。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。