生成AIの情報漏洩対策|社内ルール雛形と設定・仕組みの3段階

ChatGPTやCopilotを業務で使い始めたものの、「社員が何を入力しているか分からない」と不安を感じている担当者は少なくありません。
生成AIの情報漏洩は、社員の入力だけで起きるものではありません。ツールの設定や、AIを組み込んだ社内システムの作り方からも起きます。
この記事は、生成AIを業務で使い始めた企業の情報システム担当者と経営者に向けて書いています。
IPA(情報処理推進機構)や個人情報保護委員会、総務省の公開資料をもとに、漏洩が起きる3つのパターンと、「社内ルール」「ツールの設定」「システムの仕組み」の3段階の対策を解説します。
八木 利生太郎(Yagi Ryutaro)|株式会社Last Scene 代表取締役
株式会社Last Scene代表取締役。大学時代からエンジニアとして活動し、サイバーエージェント(ABEMA)でAndroid開発に従事。Delightでは新規事業責任者として、AI SaaSを企画から運用まで1人で立ち上げ、リリースから1年でARR2億円を突破した。現在はAIで作ったアプリのセキュリティ顧問を提供している。
生成AIの情報漏洩は「入力」「設定」「仕組み」の3か所でまとめて防ぐのが近道です!
まず、漏洩の起き方と、それぞれに効く対策を一覧で示します。
| 漏洩の起き方 | 社内ルールで防ぐ | ツールの設定で防ぐ | 仕組みで防ぐ |
|---|---|---|---|
| 入力した情報が保存・学習される | 入力してはいけない情報を決める | 学習オフ・法人プランに統一 | DLPで入力前に止める |
| 社員が個人アカウントで使う(シャドーAI) | 個人アカウントの業務利用を禁止 | SSO・MFAで会社アカウントに集約 | 通信ログ・CASBで利用を見える化 |
| AIを組み込んだシステムから漏れる | 導入前の承認フローを決める | 連携先・権限を最小にする | 入出力の検証・最小権限・監査ログ・診断 |
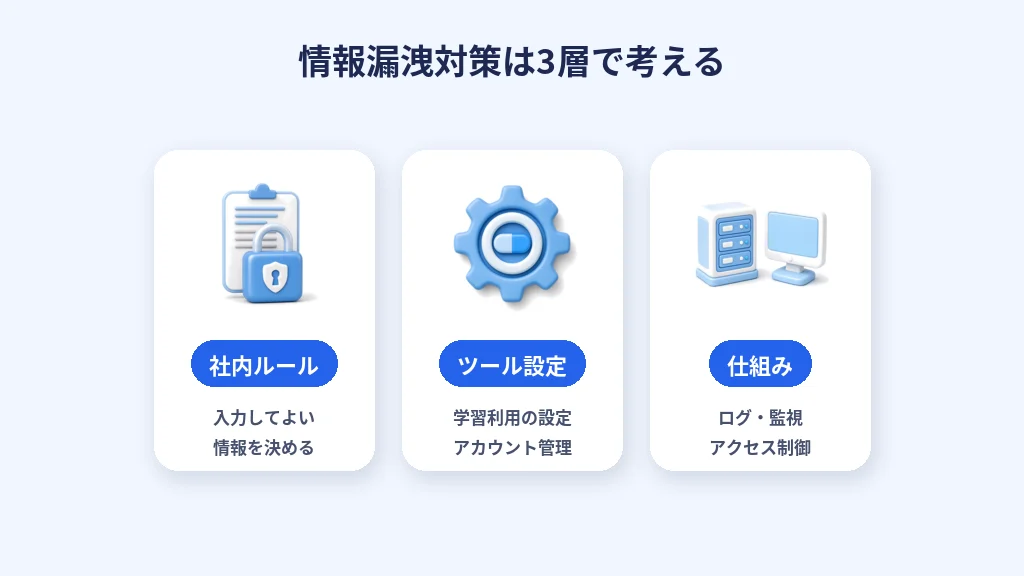
この表は、IPA「情報セキュリティ10大脅威 2026」解説書や総務省のガイドラインに書かれている対策を、本記事が3段階に整理し直したものです。
どの対策が必要かは、使っているツールや社内データの種類によって変わります。自社の状況にあわせて優先順位を付けましょう。
生成AIで情報漏洩が起きる3つのパターン
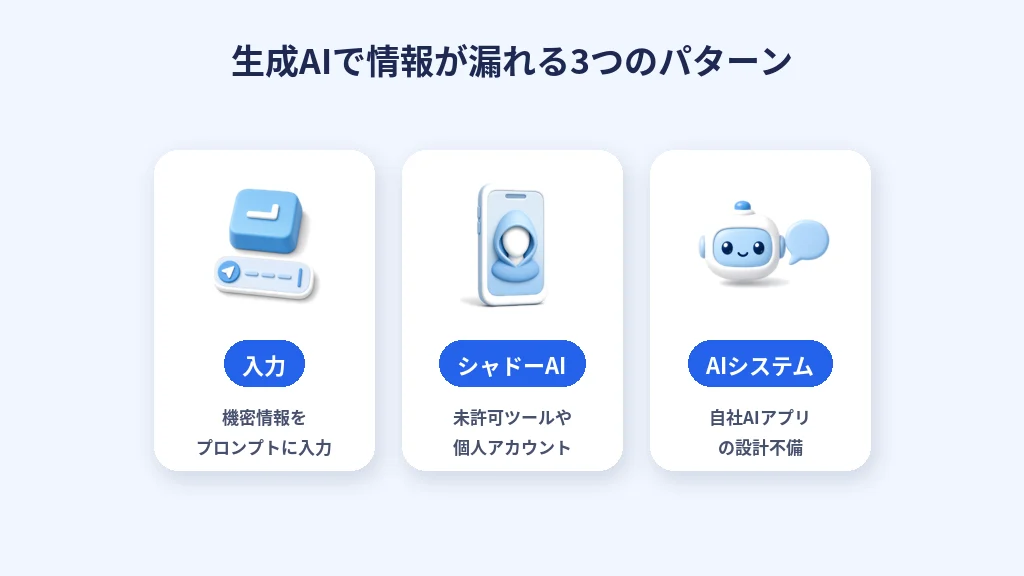
生成AIの情報漏洩は、大きく3つのパターンに分けられます。
自社がどのパターンに当てはまるかを先に押さえると、対策の優先順位が決めやすくなります。
入力した情報が保存・学習される(プロンプト経由)
1つ目は、社員がプロンプト(AIへの指示文)に入力した情報が、サービス提供者の側に保存されたり、AIの学習に使われたりするパターンです。
IPAは、AI利用者向けの資料で「クラウドAIに営業秘密は教えない」ことを最初の注意点に挙げています。
チャットAIに営業秘密を話すと、その内容がチャットAIの運営企業に渡ってしまうためです。
引用元:IPA「AI利用者のためのセキュリティ豆知識」 https://www.ipa.go.jp/digital/ai/security/rcu1hd0000009h9u-att/1-1.pdf
学習に使われるかどうかは、サービスやプランごとに違います。同じツールでも、無料版と法人プランで扱いが異なることがあります。
つまり「どのツールを、どの契約で使っているか」を把握していない状態が、最初のリスクです。
社員が個人アカウントで使う「シャドーAI」
2つ目は、会社が把握していないAIサービスを、社員が個人のアカウントで業務に使うパターンです。これを「シャドーAI」と呼びます。
IPAの「情報セキュリティ10大脅威 2026」解説書は、職場でAIサービスが用意されていない場合などに、社員が個人で使っているAIを業務に使うことがあると指摘しています。
持ち出しが禁止されている業務データをAIに入力すれば情報漏洩につながり、会社が個人アカウントでの利用を把握できないこと自体もリスクだとしています。
同じ解説書は、米国のAI企業の調査を引用して、業務で生成AIにデータをコピー&ペーストして入力している利用者が77%おり、そのうち82%が組織に管理されていないアカウントによるものだったと紹介しています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(米国AI企業の調査の引用として掲載) https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
この数字は米国企業の調査なので、日本企業にそのまま当てはまるとは限りません。
それでも「禁止していないから使っていない」とは言えないことは、押さえておきましょう。
AIを組み込んだシステムから漏れる(RAG・AIエージェント)
3つ目は、社内データを読ませたAIシステムや、AIエージェントから情報が漏れるパターンです。
RAG(検索拡張生成)は、社内文書を検索してAIに渡し、回答させる仕組みです。AIエージェントは、AIがメールやファイル、外部ツールを操作して作業を進める仕組みです。
これらは便利な反面、AIが読める範囲が広がるほど、漏れたときの影響も大きくなります。
特に注意したいのが「プロンプトインジェクション」です。外部から細工した指示文を紛れ込ませて、AIに本来しない動作をさせる攻撃を指します。
メールやWebページ、共有ファイルの中に攻撃用の指示文を仕込んでおき、AIがそれを読み込んだときに、利用者の知らないうちに不正な動作をさせる攻撃です。利用者が怪しい指示を入力しなくても起きる点が、通常の入力ミスとの違いです。
OWASP(Webセキュリティの国際的なコミュニティ)は、LLM(大規模言語モデル)アプリのリスク一覧で、機微情報の漏えいを2025年版の2番目の項目に挙げています。
引用元:OWASP「LLM02:2025 Sensitive Information Disclosure」 https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
AIエージェントの種類と、それぞれの特徴はAIエージェントの種類の比較で解説しています。
なぜ今対策が必要か|IPA 10大脅威2026で初選出3位
IPAが毎年公表する「情報セキュリティ10大脅威」の2026年版で、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
10大脅威は、IPAが選んだ候補をもとに、研究者や企業の実務担当者など約250名からなる選考会が審議・投票して決めています。
引用元:IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
IPAのプレス発表では、このリスクに情報漏えいのほか、AIの出力を鵜呑みにすることで起きる問題や、AIの悪用による攻撃の容易化も含まれると説明しています。
引用元:IPA プレス発表「情報セキュリティ10大脅威 2026」(2026年1月29日) https://www.ipa.go.jp/pressrelease/2025/press20260129.html
AIのリスクは「一部の先進企業の話」ではなく、組織が対策すべき脅威の上位に入りました。
社員がどのAIをどう使っているか、どこから漏れうるかを、現役エンジニアが一緒に整理します。
実際に報告されている情報漏洩の事例・リスク
ここでは、公的機関の資料や報道で確認できる事例とリスクを紹介します。
出典で確認できない事例は載せていません。
Microsoft 365 Copilotの脆弱性「EchoLeak」
IPAの10大脅威2026解説書は、2025年6月にMicrosoft 365 Copilotの脆弱性「EchoLeak」の存在が報道されたことを紹介しています。
解説書によると、この脆弱性を悪用する不正なプロンプトが外部から注入されると、Copilotにアクセスを許可していた社内の秘密データなどが流出する可能性があったとされています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
報道によれば、この脆弱性はすでに修正されています。
引用元:ITmedia NEWS「初のゼロクリックAI脆弱性『EchoLeak』、Microsoftの『Copilot』の脆弱性で(修正済み)」(報道) https://www.itmedia.co.jp/news/articles/2506/12/news074.html
この事例で押さえたいのは、利用者が何も入力ミスをしていなくても、AIに読ませている社内データが狙われうるという点です。
業務データを個人アカウントのAIに貼り付ける行為
前の章で紹介したとおり、IPAの解説書は、生成AIにデータをコピー&ペーストしている利用者の多くが、組織に管理されていないアカウントを使っていたという調査を引用しています。
貼り付けたデータが顧客情報や契約書、ソースコードであれば、それだけで会社の外に出たことになります。
1回の貼り付けは小さな行為でも、全社で毎日くり返されると、どこに何が渡ったのかを後から追えなくなります。
AIブラウザ・RAGで社内情報が外に出る仕組み
IPAの「AI利用者のためのセキュリティ豆知識」は、AIブラウザを社内用と社外用で分けること、RAGを使うときは「混ぜるな危険」に注意することを挙げています。
AIブラウザは、チャットAIを内蔵したWebブラウザです。閲覧中のページや閲覧履歴などをAIが参照するため、社内システムと外部サイトを同じブラウザで開くと、社内の情報が外部に渡るおそれがあります。
引用元:IPA「AI利用者のためのセキュリティ豆知識」 https://www.ipa.go.jp/digital/ai/security/rcu1hd0000009h9u-att/1-1.pdf
RAGでも同じで、公開してよい資料と社外秘の資料を同じ検索対象に入れると、本来見せるべきでない相手にAIが社外秘の内容を答えてしまうことがあります。
国内企業が感じている懸念
総務省の令和7年版情報通信白書によると、生成AIの導入にあたっての懸念として、日本では「効果的な活用方法がわからない」が最も多く、次いで「社内情報の漏えい等のセキュリティリスク」が挙げられています。
同じ白書では、生成AIの活用方針を定めている企業の比率が、2024年度調査で49.7%でした。2023年度調査の42.7%から増えたものの、調査した他の国より低い傾向が続いています。
引用元:総務省「令和7年版 情報通信白書 企業におけるAI利用の現状」 https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r07/html/nd112220.html
裏を返すと、半数ほどの企業は方針を決めないまま、社員の判断に任せている可能性があります。
情報漏洩の不安を感じているなら、まず「方針を決める」ところから始めましょう!
法律・ガイドラインで押さえること
生成AIの情報漏洩は、セキュリティの問題であると同時に、法律や契約の問題にもなります。
ここでは、企業が生成AIを使うときに確認しておきたい公的な資料を4つ紹介します。
個人情報保護委員会の注意喚起(2023年6月2日)
個人情報保護委員会は、2023年(令和5年)6月2日に「生成AIサービスの利用に関する注意喚起等」を公表しました。
この中で、個人情報取扱事業者が注意する点として、次の2つを挙げています。
- 個人情報を含むプロンプトを入力する場合は、特定した利用目的を達成するために必要な範囲内かを十分に確認すること
- 本人の同意を得ずに個人データを含むプロンプトを入力し、そのデータが応答の出力以外の目的で扱われる場合、個人情報保護法に違反する可能性があること。そのため、提供事業者が個人データを機械学習に使わないこと等を十分に確認すること
引用元:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(令和5年6月2日) https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/
同委員会のリーフレットは、入力した情報をサービス提供者が学習に使う予定の場合、個人データを入力すると、利用者から提供者へ個人データを提供したことになると説明しています。
個人データを第三者に提供するときは、原則として本人の同意が必要です(個人情報保護法第27条・第28条)。
引用元:個人情報保護委員会「生成AIサービスの利用に関する注意喚起-個人情報がAIの学習データとして利用されていませんか?-」 https://www.ppc.go.jp/files/pdf/generativeAI_notice_leaflet2023.pdf
顧客や従業員の個人データを入力する前に、そのサービスが入力内容を学習に使うかを必ず確認しましょう。
AI事業者ガイドラインの「AI利用者」の責務
総務省と経済産業省は「AI事業者ガイドライン」を公表しており、2025年(令和7年)3月28日に第1.1版を出しています。
このガイドラインは、AIに関わる事業者を「AI開発者」「AI提供者」「AI利用者」に分けて、それぞれが取り組むことを整理しています。生成AIを業務で使うだけの企業も「AI利用者」にあたります。
引用元:総務省「AI事業者ガイドライン(第1.1版)」 https://www.soumu.go.jp/main_sosiki/kenkyu/ai_network/02ryutsu20_04000019.html
IPAの10大脅威2026解説書も、AIの利用をめぐるリスクへの対策を、このガイドラインでいう「AI利用者」を想定して整理しています。
社内ルールを作るときは、このガイドラインを参照・準拠することが、経営者層の対策として挙げられています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」
自社でAIを組み込んだシステムやアプリを作る場合は、総務省の「AIのセキュリティ確保のための技術的対策に係るガイドライン」も確認しましょう。
このガイドラインは、AIシステムを開発・提供する側に向けて、システムプロンプトへの機密情報の記載を避けること、最小権限の原則、監査ログの保存などの対策を示しています。
引用元:総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」 https://www.soumu.go.jp/main_content/001064125.pdf
具体的な対策は、後の「システム・仕組みで防ぐ対策」の章で解説します。
営業秘密・秘密保持契約との関係
取引先から預かった資料を生成AIに入力すると、秘密保持契約(NDA)で決めた「目的外の利用」や「第三者への開示」にあたるかが問題になることがあります。
また、総務省の技術的対策ガイドラインは、AIシステムからデータが漏洩した場合に「営業秘密」として保護されるには、秘密として管理していること(秘密管理性)などの要件を満たす必要があると説明しています。
引用元:総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」 https://www.soumu.go.jp/main_content/001064125.pdf
どの行為が契約違反や法律違反にあたるかは、契約の内容や個別の事情によって変わります。判断に迷う場合は、弁護士などの専門家に確認しましょう。
法律の判断は専門家に任せつつ、社内では「入力してよい情報」を先に決めておきましょう!
株式会社Last Sceneのサービス資料は無料でダウンロードできます。AIの安全な使い方の相談は、セキュリティ顧問のページからどうぞ。
生成AIの社内ルールの作り方
ここからは、生成AIの社内ルールの作り方を解説します。
ルールは長い規程より、社員が迷ったときに引ける短い決まりのほうが守られます。
社内ルールに入れる7つの項目
社内ルールには、最低限次の7つの項目を入れましょう。
| 項目 | 決めること | 例 |
|---|---|---|
| 1. 対象ツール | 業務で使ってよいAIサービスと契約プラン | 会社契約の法人プランのみ |
| 2. 入力禁止の情報 | 入力してはいけない情報の種類 | 個人データ、取引先の秘密情報 |
| 3. アカウント | 業務で使うアカウントの種類 | 会社発行のアカウントのみ |
| 4. 出力の確認 | 生成物を使う前の確認方法 | 社外に出す前に人が確認 |
| 5. ログ | 利用記録の取り方と保管期間 | 管理画面のログを保管 |
| 6. 違反時の対応 | 違反や漏洩が起きたときの報告と処分 | 気付いた時点で窓口へ報告 |
| 7. 相談窓口 | 判断に迷ったときの問い合わせ先 | 情報システム担当 |
この7項目は、IPAの10大脅威2026解説書に挙がっている経営者層の対策(個人アカウントでの業務利用の制限、規程違反時の対応の明確化、オプトアウト設定の徹底、約款の確認、相談窓口の確保など)を、本記事が社内ルールの項目に置き換えたものです。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
項目の書き方や細かさは、会社の規模や扱う情報によって変わります。
入力してよい情報・ダメな情報の分類表
社員が一番迷うのは「この情報は入力してよいのか」です。情報の種類ごとに、先に分類しておきましょう。
日本ネットワークセキュリティ協会(JNSA)の資料も、AIで扱うデータのクラス化(区分け)を、CISO(情報セキュリティの責任者)が押さえておきたい対策に挙げています。
引用元:JNSA「CISOがおさえておきたいAIセキュリティの基本」 https://www.jnsa.org/result/act_ciso/2026/data/2026-01.pdf
| 区分 | 情報の例 | 扱い(本記事の例) |
|---|---|---|
| 公開情報 | 自社サイトの掲載内容、公開済みのプレスリリース | どのツールでも入力可 |
| 社内情報 | 社内の議事録、業務マニュアル | 会社契約の法人プランのみ入力可 |
| 機密情報 | 未発表の事業計画、取引先から預かった資料、ソースコード | 原則入力禁止。例外は責任者の承認制 |
| 個人データ | 顧客名簿、従業員の人事情報 | 入力禁止(利用目的と提供事業者の扱いを確認できた場合のみ例外) |
この分類はあくまで一例です。どこまでを機密とするかは、業種や取引先との契約によって変わるので、自社用に調整しましょう。
社内ルール雛形(条文例)
一般社団法人日本ディープラーニング協会(JDLA)は、社内ルールのたたき台として使える「生成AIの利用ガイドライン」の雛形を公開しています(2023年10月に第1.1版)。
引用元:JDLA「生成AIの利用ガイドライン」第1.1版 https://www.jdla.org/news/202310060002/
雛形をそのまま使うのではなく、自社の対象ツールや情報の区分にあわせて書き直しましょう。以下は、本記事が作成した条文の例です。
第1条(目的)本ルールは、当社の業務で生成AIを安全に利用するために必要な事項を定める。
第2条(対象ツール)業務で利用できる生成AIは、会社が契約し情報システム担当が許可したサービスに限る。
第3条(アカウント)生成AIは会社が発行したアカウントで利用し、個人のアカウントを業務に使ってはならない。
第4条(入力の禁止)別表で「機密情報」「個人データ」に区分した情報は、責任者の承認なく入力してはならない。
第5条(出力の確認)生成物を社外に出すときや意思決定に使うときは、事実関係と権利関係を人が確認する。
第6条(報告)誤って禁止情報を入力したとき、または漏洩のおそれに気付いたときは、直ちに相談窓口へ報告する。
第7条(見直し)本ルールは、利用ツールの変更や法令・ガイドラインの改定にあわせて定期的に見直す。
条文例は一般的なたたき台です。就業規則や情報セキュリティ規程とのつながり、違反時の処分の定め方は、社内の規程や専門家の助言にあわせて調整しましょう。
ルールを形骸化させない運用
ルールは作っただけでは守られません。周知と見直しの仕組みまでセットで決めましょう。
IPAが公開している「テキスト生成AIの導入・運用ガイドライン」は、導入・運用・セキュリティの担当者を置き、PDCAサイクルで運用することを示しています(同ページには、IPAの公式見解ではない旨の注記があります)。
引用元:IPA「テキスト生成AIの導入・運用ガイドライン」 https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2024/generative-ai-guideline.html
運用で決めておきたいのは、次の4点です。
- 入社時と全社への周知の方法(研修・社内ポータルへの掲載)
- 「こんなときはどうする?」をまとめた社内FAQの置き場所
- ルールを見直す時期(ツールの追加や規約の変更があったとき)
- 違反や事故が起きたときの報告ルートと、報告した人を責めない方針
IPAの解説書も、AI利用における教育の徹底を対策の1つに挙げています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
禁止ばかりのルールにすると、社員は個人アカウントに流れます。「これなら使ってよい」を一緒に示すのがコツです!
社内ルールは「7項目」と「情報の分類表」をセットで作りましょう!
ツール側の設定でできる対策
社内ルールで決めたことは、ツールの設定で裏付けると守られやすくなります。
ここでは、どのツールにも共通する確認ポイントを紹介します。各社のプランの仕様は変わることがあるので、契約前に必ず公式ページで最新の内容を確認しましょう。
学習オフ(オプトアウト)と法人プランの違い
多くの生成AIサービスには、入力内容をAIの学習に使わないようにする設定(オプトアウト)があります。
IPAの10大脅威2026解説書は、外部サービスを使うときに、入力データを学習対象から除外するオプトアウト設定を徹底することを、経営者層の対策に挙げています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
ただし、個人で設定する学習オフは、社員が設定を戻してしまえば効果がなくなります。
会社として管理したいなら、管理者が全員分の設定をまとめて管理できる法人プランを選びましょう。
Claudeを例にした法人プランの選び方は、Claudeの法人利用ガイドで解説しています。
データの保存期間・人によるレビューの有無を約款で確認する
学習に使われない設定でも、入力内容がまったく保存されないとは限りません。
不正利用の監視などのために一定期間保存されたり、提供事業者の担当者が内容を確認したりする場合があります。
IPAの解説書は、AIサービスの契約時に約款を確認することを対策に挙げています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
約款や利用規約で確認したいのは、次の項目です。
- 入力内容を学習に使うか、使わない設定はあるか
- 入力内容とログの保存期間
- 提供事業者の担当者が内容を確認する場合があるか
- データを保存・処理する国や地域
- 契約終了時のデータの削除方法
SSO・MFA・管理者による一括制御
社員が会社のアカウントで使うことを徹底するには、SSO(シングルサインオン)で社内のアカウントと連携させるのが有効です。
退職者のアカウントを止め忘れる事故も防げます。
IPAの解説書は、AIを悪用した不正アクセスやソーシャルエンジニアリングを防ぐため、多要素認証(MFA)を徹底することを挙げています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
JNSAの資料も、SSO・MFA・監査ログといったセキュリティの基本を強化することを、AI利用の前提として挙げています。
引用元:JNSA「CISOがおさえておきたいAIセキュリティの基本」 https://www.jnsa.org/result/act_ciso/2026/data/2026-01.pdf
API利用・社内専用環境という選択肢
扱う情報の機密性が高い場合は、チャット画面ではなく、APIやクラウド上の専用環境から使う方法もあります。
デジタル庁のガイドブックは、テキスト生成AIの提供形態や利用方法ごとに、想定されるリスクと軽減策を整理しています。
引用元:デジタル庁「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」 https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/c1959599-efad-472e-a640-97ae67617219/fe843dc6/20240610_resources_generalitve-ai-guidebook_01.pdf
ただし、APIや専用環境にすれば安全というわけではありません。社内システムに組み込む場合は、次の章の対策が必要になります。
設定は「学習オフ」だけで終わらせず、約款とアカウント管理までまとめて確認しましょう!
システム・仕組みで防ぐ対策
社員が増えたり、AIを社内システムに組み込んだりすると、ルールと設定だけでは防ぎきれなくなります。
ここでは、仕組みで防ぐ対策を、AIを「使う」企業向けと「作る」企業向けに分けて解説します。
通信ログ・CASBでシャドーAIを見える化する
シャドーAIを防ぐには、まず誰がどのAIサービスを使っているかを見える化することが必要です。
IPAの解説書は、IT資産管理や構成管理を行い、通信ログやCASB(クラウドサービスの利用を見える化・制御する仕組み)を活用して、管理されていないAIサービスの利用を把握することを挙げています。
引用元:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
最初から高価な製品を入れる必要はありません。まずは社内アンケートや、既存のファイアウォール・プロキシのログから、使われているAIサービスを洗い出すところから始めましょう。
DLPで入力前に機密情報を止める
DLP(情報漏えい対策の仕組み)は、個人情報や機密情報のパターンを見つけて、送信やアップロードを止めたり警告したりする仕組みです。
生成AIへの入力にもDLPを効かせれば、ルールを知らない社員が誤って貼り付けた場合でも、入力前に止められます。
ただし、DLPはあらかじめ登録したパターンしか見つけられません。社内ルールや教育の代わりではなく、最後の歯止めとして使いましょう。
RAGの検索範囲とアクセス権の引き継ぎ
社内文書をAIに読ませるRAGを導入するときは、元の文書のアクセス権がAIの回答にも引き継がれるかを必ず確認しましょう。
JNSAの資料は、RAGを導入するときにアクセス権の引き継ぎ要件を確認することを挙げています。
引用元:JNSA「CISOがおさえておきたいAIセキュリティの基本」 https://www.jnsa.org/result/act_ciso/2026/data/2026-01.pdf
総務省の技術的対策ガイドラインも、AIシステムに与える権限を必要最小限にし、攻撃を受けたときの被害の拡大を抑える「最小権限の原則」を示しています。
引用元:総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」 https://www.soumu.go.jp/main_content/001064125.pdf
たとえば、人事部しか見られないフォルダを全社向けのAIに読ませると、AIを通じて誰でも人事情報を聞き出せる状態になります。
自社AIアプリの対策|秘密を書かない・入出力の検証・最小権限・監査ログ
自社でAIを組み込んだアプリやチャットボットを作る場合は、作る側の対策が必要です。
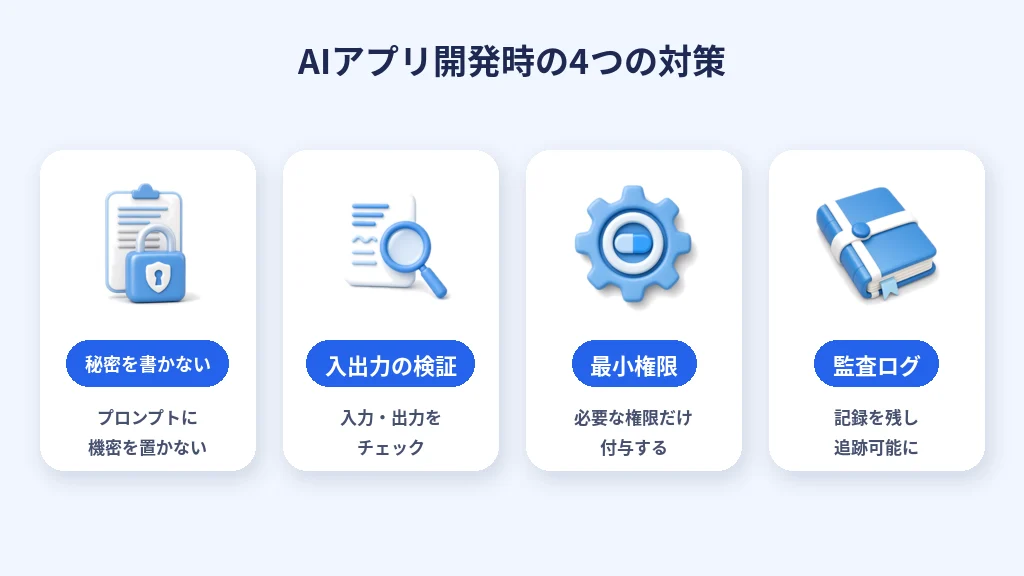
総務省の技術的対策ガイドラインは、主に次のような対策を示しています。
| 対策 | 内容 |
|---|---|
| システムプロンプトに秘密を書かない | APIキーなど、出力を意図しない機密情報をシステムプロンプトに直接書かない |
| 不正な指示への耐性を高める | システムプロンプトに制約事項を設定し、入力と出力を検証する |
| 最小権限 | AIが使えるツールやデータの権限を必要最小限にする |
| 監査ログ | 監査ログを保存し、後から追跡できるようにする |
引用元:総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」 https://www.soumu.go.jp/main_content/001064125.pdf
OWASPも、LLMアプリの開発者向けに、機微情報を学習データやプロンプトに含めないこと、アクセス制御を厳格にすることなどの対策を示しています。
引用元:OWASP「LLM02:2025 Sensitive Information Disclosure」 https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
AIアプリを外注する場合は、こうした対策を要件定義の段階で入れておくと、後からの手戻りを減らせます。要件の決め方はAI開発の要件定義、開発会社の選び方はAI開発会社の選び方で解説しています。
リリース前にセキュリティ診断を受ける
AIで作ったアプリは、短期間で作れる分、認証やアクセス制御の確認が抜けたまま公開されることがあります。
株式会社Last Sceneのセキュリティ顧問のページでは、社名を伏せた診断事例として、社内ツール4本を診断し、ログインなしで外から呼べる処理6本、認証なしの通知の入口5本、修正が3日間本番に出ていなかった件を見つけたことを紹介しています。この4本の診断は、監修者の八木が担当しました。
引用元:株式会社Last Scene「セキュリティ顧問」 https://lastscene.co.jp/security-advisor
AIの機能そのものより、その周りの認証や権限の設定から漏れるケースは珍しくありません。
リリース前に、外部の目で一度確認しておきましょう。
AIを組み込むなら「権限を絞る」「ログを残す」「公開前に診断する」の3つを外さないようにしましょう!
AIで作った社内ツールやアプリを、公開前に現役エンジニアが確認します。認証・権限・ログの抜けを公開前に見つけましょう。
最初の30日でやる順番
総務省の令和7年版情報通信白書によると、日本国内の企業を規模別に見ると、白書の区分でいう中小企業では生成AIの活用方針を「明確に定めていない」との回答が約半数を占めています。
引用元:総務省「令和7年版 情報通信白書 企業におけるAI利用の現状」 https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r07/html/nd112220.html
ここでは、まだ方針がない企業が、最初の30日で対策を始める順番を紹介します。日程は本記事独自の目安で、公的な基準ではありません。
自社の状態を10問でチェック
まず、自社の状態を次の10問で確認しましょう。「いいえ」が多い項目から手を付けるのがおすすめです。
- 業務で使ってよいAIサービスが決まっている
- 社員がどのAIサービスを使っているか把握している
- 業務では会社のアカウントだけを使うと決めている
- 入力してはいけない情報を社員に伝えている
- 使っているサービスの学習オフの設定を確認した
- 約款で入力内容の保存期間を確認した
- AIのアカウントにMFAを設定している
- 誤って入力したときの報告先が決まっている
- 社内データを読ませるAIの権限を確認した
- 自社で作ったAIアプリの診断を受けた
このチェックリストは本記事独自のもので、点数による評価基準はありません。
「いいえ」が3つ以上ある場合は、次の順番で進めましょう。
1週目から4週目までの進め方
| 期間 | やること | 成果物 |
|---|---|---|
| 1週目 | 利用実態の棚卸し(アンケート・ログ確認) | 使われているAIサービスの一覧 |
| 2週目 | 社内ルールと情報の分類表を作る | 生成AI利用ルール(案) |
| 3週目 | 法人プランへの統一と設定の確認 | 設定チェック結果 |
| 4週目 | 全社への周知と、次の見直し日の決定 | 周知資料・見直し日 |
この日程は本記事独自の目安です。社員数や使っているツールの数によって、必要な期間は変わります。
1週目の棚卸しでは、禁止を前提にせず「何に使っているか」を聞くと、実態が集まりやすくなります。
社内でやること・外部に頼むことの線引き
社内ルールの作成や周知は、社内で進めたほうが現場に合ったものになります。
一方で、次のような作業は、専門知識がある外部に頼むと早く進みます。
- AIを組み込んだ社内システムやアプリのセキュリティ診断
- RAGやAIエージェントの権限設計の確認
- 規程や契約が法律に合っているかの確認(弁護士)
AI導入全体を外部に支援してもらう場合の選び方は、AI導入支援会社の選び方で解説しています。
30日で完璧を目指さず、まず「棚卸し」と「ルール案」までを終わらせましょう!
よくある質問
無料版の生成AIに社内情報を入力したら、すぐに違反になりますか?
すぐに違反になるとは限りません。個人情報保護委員会は、本人の同意なく個人データを入力し、それが応答の出力以外の目的で扱われる場合に、個人情報保護法に違反する可能性があるとしています。
入力した情報の種類と、サービスが入力内容をどう扱うかによって変わるので、利用規約を確認しましょう。
引用元:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」 https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/
学習オフにすれば、何を入力してもよいですか?
学習オフにしても、入力内容が一定期間保存される場合があります。また、取引先との秘密保持契約で、外部サービスへの入力が制限されていることもあります。
学習オフは対策の1つと考え、社内ルールの「入力禁止の情報」と組み合わせましょう。
社内ルールは誰が作ればよいですか?
情報システム担当や総務・法務の担当者が案を作り、経営者が承認する形が一般的です。
IPAの「テキスト生成AIの導入・運用ガイドライン」は、導入・運用・セキュリティの担当者を置くことを示しています。担当者が少ない企業では、1人が複数の役割を兼ねても構いません。
顧客の個人情報をAIで要約してもよいですか?
個人情報保護委員会の注意喚起では、個人情報を含むプロンプトを入力する場合、利用目的を達成するために必要な範囲内かを十分に確認することを求めています。
あわせて、提供事業者が個人データを機械学習に使わないこと等も確認しましょう。判断に迷う場合は、専門家に確認してください。
AIエージェントを導入するときに、追加で決めることはありますか?
AIエージェントは、メールの送信やファイルの操作など、AIが実際に作業を行います。そのため、AIに与える権限の範囲と、人が承認してから実行する操作を決めておきましょう。
総務省の技術的対策ガイドラインが示す最小権限の原則や監査ログの保存も、AIエージェントの導入時に確認したい項目です。
まとめ|生成AIの情報漏洩対策は3段階で進める
生成AIの情報漏洩は、「入力した情報の保存・学習」「シャドーAI」「AIを組み込んだシステム」の3つのパターンで起きます。
IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選ばれました。
総務省の令和7年版情報通信白書では、生成AIの活用方針を定めている日本企業は2024年度調査で49.7%にとどまっています。
対策は、社内ルール(入力してよい情報を決める)、ツールの設定(学習オフ・法人プラン・SSO/MFA)、仕組み(ログの見える化・DLP・最小権限・診断)の3段階で進めましょう。
まずは自社のAI利用の棚卸しから始めましょう!
生成AIの情報漏洩対策を始める前のチェックリスト
- 業務で使ってよいAIサービスと契約プランを決めた
- 入力してよい情報・ダメな情報の分類表を作った
- 個人アカウントでの業務利用を禁止し、会社アカウントに集約した
- 学習オフ・保存期間・MFAの設定を確認した
- 社内データを読ませるAIやAIアプリの権限と診断を確認した
株式会社Last Sceneは、AIで作ったアプリの公開前の診断から、公開後の見守りまでを行うセキュリティ顧問を提供しています。
社内で使うAIツールの権限確認や、自社で作ったAIアプリのリリース前チェックなど、現役のエンジニアが直接確認します。
「何から手を付ければよいか分からない」という段階でも、お気軽にご相談ください。
「何から手を付ければよいか分からない」段階でも大丈夫です。棚卸しから診断まで、必要なところだけ相談できます。