セキュリティチェックシートの書き方|できていない項目の答え方と根拠の揃え方

取引先からセキュリティチェックシートが届き、期限までにどう答えればいいか迷っていませんか。
専任の担当者がいない会社では、Excelやフォームの設問を見た瞬間に「できていない項目をどう書けばいいのか」で手が止まります。
この記事は、社員数が数十名程度で、情報システムの専任者がいない会社で、取引先からのチェックシートに回答する立場の方に向けて書いています。
IPA(情報処理推進機構)の「中小企業の情報セキュリティ対策ガイドライン」と経済産業省の「サイバーセキュリティ経営ガイドライン」をもとに、設問の分け方、できていない項目の記入例、根拠資料の揃え方までを解説します。
八木 利生太郎(Yagi Ryutaro)|株式会社Last Scene 代表取締役
株式会社Last Scene代表取締役。大学時代からエンジニアとして活動し、サイバーエージェント(ABEMA)でAndroid開発に従事。Delightでは新規事業責任者として、AI SaaSを企画から運用まで1人で立ち上げ、リリースから1年でARR2億円を突破した。現在は小さな会社やAIで作ったアプリのセキュリティ顧問を提供している。
チェックシートは満点を取る試験ではなく、説明できる状態かを見られるものです!
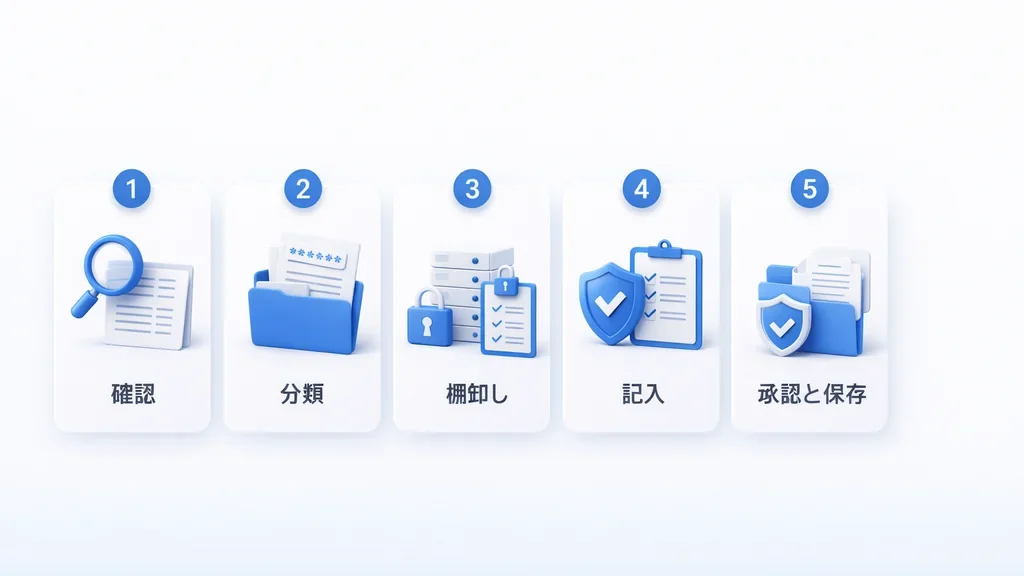
まず、届いてから提出するまでにやることを一覧で示します。
| 順番 | やること | ポイント |
|---|---|---|
| 1 | 期限・対象範囲・提出形式を確認する | 先に取引先へ前提を合わせる |
| 2 | 設問を4つに分ける | 即答/調べる/未対応/非該当 |
| 3 | 根拠資料を集める | 規程・台帳・記録(IPA付録が下敷きになる) |
| 4 | 未対応は型どおり書く | 現状・代替策・完了予定日・責任者 |
| 5 | 経営が承認して出し、台帳に残す | 次の取引先は差分だけにする |
この順番は、本記事が、IPAと経済産業省のガイドラインをもとに独自に整理したものです。
チェックシートは、すべての項目で「はい」と答える試験ではありません。できていない項目があっても、現状と今後の見通しを説明できれば、取引先と相談しやすくなります。
取引先のセキュリティチェックシートとは|何を見られているか
取引先からチェックシートが届くのは、取引先自身が「委託先の状況を把握する」という取り組みをしているからです。
なぜ届くのか
経済産業省の「サイバーセキュリティ経営ガイドライン Ver3.0」は、経営者が担当幹部に指示すべき重要10項目の1つとして、「指示9 ビジネスパートナーや委託先等を含めたサプライチェーン全体の状況把握及び対策」を挙げています。
指示9では、国内外の拠点やビジネスパートナー、システム管理の運用委託先を含めた対策状況の把握を行わせること、契約で役割と責任範囲を明確にすることが求められています。
引用元:経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」(Ver3.0) https://www.meti.go.jp/policy/netsecurity/mng_guide.html
取引先が自社に調査票を送るのは、この指示9を実行する動きの一環です。IPAのプラクティス集にも、ビジネスパートナーや委託先を含めたサプライチェーン全体の状況把握が、取り組みの最初の一歩として挙げられています。
引用元:IPA「指示9 ビジネスパートナーや委託先等を含めたサプライチェーン全体の状況把握及び対策」 https://www.ipa.go.jp/security/economics/practices_navi/practice236.html
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの脅威の2位に「サプライチェーンや委託先を狙った攻撃」が挙がっています。攻撃者が、守りの手薄な委託先を足がかりに取引先の大きな会社へ入り込む手口です。
引用元:IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
個人情報を扱う委託であれば、個人情報保護法上の理由もあります。個人情報保護委員会のガイドライン(通則編)は、個人データの取扱いを委託するときに、委託元が委託先を「必要かつ適切」に監督することを求めていると説明しています(法第25条)。
引用元:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4 委託先の監督 https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
チェックシートは、取引先がこの監督を果たすための具体的な手段の1つです。
取引先が見ている3点
取引先が設問を通して見ているのは、大きく3点です。
- 方針:会社として情報セキュリティに取り組む姿勢があるか
- 現状:実際に何を実施しているか
- 今後:できていない項目をどう扱うつもりか
点数を競う試験ではなく、説明できる状態かどうかを見られていると考えましょう。
特に「現状」の設問には、鍵・権限・データベース・運用など、技術的な確認が必要な項目も含まれます。公開前に確かめたい30項目をまとめたチェックシートを、フォームにご入力後すぐにPDFでダウンロードできます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
 八木(Last Scene)
AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
混同しやすい3つのシートとの違い
「セキュリティのシート」と名前がつくものには、目的の違う複数の種類があります。混同すると、必要以上に広い範囲まで答えようとして時間がかかります。
| シート | 目的 | 詳しくは |
|---|---|---|
| 取引先のチェックシート(本記事) | 取引先が委託先の状況を把握するための調査票 | 本記事 |
| IPAの自社診断 | 自社が自分の状況を点検するための診断 | 自社診断・6か条の記事 |
| AIアプリの公開前チェック | AIで作ったアプリを公開してよいかの技術確認 | AIアプリの公開前チェックの記事 |
| 発注時のセキュリティ要件 | システムを発注するときに自分たちが書く要件 | セキュリティ要件定義の記事 |
医療機関が立入検査などで使う調査票は、本記事では対象にしていません。対象が異なるため、別の記事で扱う予定です。
届いてから提出までの進め方
チェックシートを受け取ったら、最初の設問から埋め始めないことが大切です。
作業の前に確認する前提
記入の前に、取引先の担当者へ次の前提を確認しましょう。
- 対象範囲:全社か、今回の案件に関わる部署・システムだけか
- 期限と提出形式:Excel、Webフォーム、PDFのどれか
- 空欄・非該当の扱い:空欄でよいか、理由を書く欄があるか
- 証跡の要否:規程や台帳の提出・提示を求められているか
- 質問窓口:記入中に分からない設問を確認できる相手
この前提を先に合わせておくと、後から書き直す手間が減ります。
設問を4つに分ける
すべての設問に目を通したら、答える前に4つのグループへ分けます。
- 即答できる:すでに実施していて、根拠もすぐ出せる
- 調べれば答えられる:実施しているはずだが、確認が必要
- 未対応:実施していない、または一部しかできていない
- 非該当:自社の事業形態では該当しない(理由を添える)
先に4つに分けておくと、根拠を集める作業と、文章を書く作業を分けて進められます。
特に「調べれば答えられる」項目は、社内の現状を棚卸しする作業が必要になります。セキュリティ顧問では、確認すべき箇所と優先順位をその場でお伝えし、対策の状況を一緒に確認しながら進めます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
社内の現状を棚卸しする
「調べれば答えられる」に分けた設問は、社内の現状を棚卸しして確認します。
確認する対象は、使っているクラウドサービス、パソコンやスマートフォンなどの端末、管理者アカウント、ウイルス対策ソフト、バックアップ、外部の委託先です。
IPAの「中小企業の情報セキュリティ対策ガイドライン」の付録6「資産管理台帳(サンプル)」は、情報資産・ネットワーク機器・ソフトウェア・ハードウェアを台帳にまとめる形式を示しています。管理部署・管理者名・媒体や保存先・重要度を1行ずつ記入する作りで、棚卸しの下敷きとして使えます。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録6「資産管理台帳(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_6.xlsx
一度台帳を作っておけば、次に別の取引先から似た設問が来たときも、台帳を見るだけで答えられるようになります。
提出前は経営が承認する
記入が終わったら、提出する前に経営者や管理者が内容を確認します。
チェックシートの回答は、会社としての約束になります。担当者や営業が、独断で「はい」を増やして回答を良く見せることは避けましょう。
回答は個人の答えではなく、会社としての答えです。
よく聞かれる項目と、根拠になる資料
チェックシートの設問は会社ごとに違いますが、よく聞かれる項目には共通のパターンがあります。
体制・責任者・規程
「情報セキュリティの責任者は誰か」「方針や規程はあるか」という設問は、専任の担当者がいなくても答えられます。
専任でなくても、誰が責任を持つ役割なのかを役職で書きましょう。例えば「総務部長が情報セキュリティ責任者を兼任する」のような書き方です。
IPAの付録2「情報セキュリティ基本方針(サンプル)」は、経営者の責任、社内体制の整備、従業員の取組み、法令や契約の遵守、事故への対応という5つの柱で、基本方針をまとめる形式を示しています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録2「情報セキュリティ基本方針(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_2.docx
付録5「情報セキュリティ関連規程(サンプル)」では、情報セキュリティ委員会という体制を置き、責任者・担当者の連絡先リストを整えることが示されています。委員会がない会社でも、誰が責任者で、誰が担当者かが分かる形にしておけば、設問には答えられます。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録5「情報セキュリティ関連規程(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
認証・宣言
「ISMSやPマークを取得しているか」という設問もよく見かけます。未取得の場合でも、空欄にせず書ける内容があります。
IPAの「SECURITY ACTION」は、会社が情報セキュリティ対策に取り組むことを自己宣言する制度です。取り組む対策の宣言レベルに応じて、一つ星と二つ星の2段階があります。
引用元:IPA「SECURITY ACTION」 https://www.ipa.go.jp/security/security-action/
経済産業省の経営ガイドラインは、指示9の対策例として「系列企業、サプライチェーンのビジネスパートナーやシステム管理の委託先等がSECURITY ACTIONを実施していることを確認する」ことを挙げています。つまり、取引先はSECURITY ACTIONの宣言を、委託先を確認する目安の1つとして見ることがあります。
引用元:経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」(Ver3.0) https://www.meti.go.jp/policy/netsecurity/downloadfiles/guide_v3.0.pdf
ISMSやPマークが必須と断定されているわけではありません。ただ、未取得の場合は、SECURITY ACTIONの宣言を今後の取り組みとして書けるかを検討しましょう。
認証がある場合は、適用範囲(全社か一部の事業所か)まで確認してから書くと、あとで問い合わせが来にくくなります。
端末・認証・バックアップ・ログ
この領域は、やっているけれど言語化できていないことが多い領域です。
パスワードの強度、多要素認証の有無、ウイルス対策ソフトの導入、バックアップの頻度、操作ログの保管は、設定画面を見れば分かることが多いです。設定画面の画面写真や、更新の履歴を根拠として残しておきましょう。
古いシステムが社内に残っている場合は、サポートが切れたソフトウェアを使っていないかも確認しておきましょう。詳しくはPHPのサポート切れのリスクの記事で解説しています。
自社の対策が全体としてどの水準にあるかを先に知っておきたい場合は、IPAの6か条・自社診断を使った点検の記事で手順を解説しています。
端末・認証・バックアップなど、設問の数が多いと、どこから手を付けるか迷います。未対応の項目の優先順位は、セキュリティ顧問にご相談いただけます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
委託先・再委託・事故対応
自社がさらに外部へ委託している場合(再委託)や、事故が起きたときの対応体制も、よく聞かれる項目です。
個人データ一般の再委託については、個人情報保護委員会のガイドライン(通則編)が、委託元への事前報告や承認が望ましいとしています。委託先が再委託を行おうとする場合、委託元は、再委託の相手方・業務内容・再委託先での個人データの取扱方法について、委託先から事前報告を受けるか承認を行うことが望ましいとされています。
引用元:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4 委託先の監督 https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
つまり、取引先(委託元)は再委託の相手・内容・取扱方法を事前に把握したいと考えています。自社がさらに外部へ再委託しているなら、再委託先の一覧と業務内容を整理しておくと、設問にそのまま答えられます。
マイナンバー(特定個人情報)を扱う委託の場合は、扱いが異なります。個人情報保護委員会のFAQは、委託先が再委託を行うには最初の委託者の許諾を得ることが必要で、許諾のない再委託で情報が漏えいすると、最初の委託者が監督責任を問われる可能性があると説明しています。
引用元:個人情報保護委員会 FAQ(マイナンバー)「再委託(再々委託以降を含む。)に関連して、最初の委託者、委託先、再委託先はそれぞれどのような点に注意すればよいか」 https://www.ppc.go.jp/all_faq_index/faq5-q3-8-2/
事故対応については、IPAの付録8「中小企業のためのセキュリティインシデント対応の手引き」が参考になります。手引きは、検知・初動対応、報告・公表、復旧・再発防止という3つのステップで対応の流れを示しています。
報告の段階では、委託元を含む関係事業者への第二報以降・最終報として、対応状況や再発防止策を報告するとされています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録8「中小企業のためのセキュリティインシデント対応の手引き」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_8.pdf
設問で「事故発生時の連絡体制があるか」「取引先への報告の取り決めがあるか」を聞かれたら、この3ステップのどこまでが決まっているかを棚卸ししてから答えましょう。
IPAの付録と質問項目の対応表(本記事が独自に整理)
IPAの付録は、どれもチェックシートの設問に対応づけられます。本記事が独自に整理した対応表は、次のとおりです。
| IPAの付録 | よくある質問カテゴリ |
|---|---|
| 付録2 情報セキュリティ基本方針(サンプル) | 方針・経営の姿勢に関する設問 |
| 付録3 5分でできる!情報セキュリティ自社診断 | 基本的対策・従業員対策・組織対策全般の自己点検 |
| 付録5 情報セキュリティ関連規程(サンプル) | 体制・責任者・アクセス権限・端末管理に関する設問 |
| 付録6 資産管理台帳(サンプル) | 資産管理・委託先一覧に関する設問 |
| 付録7 クラウドサービス安全利用の手引き | クラウド利用・外部サービスに関する設問 |
| 付録8 セキュリティインシデント対応の手引き | 事故対応体制・報告先に関する設問 |
この対応は、本記事が設問の傾向から独自に整理したものです。取引先の設問の文言と完全に一致するとは限りません。
できていない項目の書き方と、やってはいけない答え方
未対応の項目があっても、空欄にしたり、事実と違う「はい」を書いたりする必要はありません。
いちばん危ないのは、事実と違う「はい」
チェックシートの回答は、取引の前提になります。事故が起きたときや、取引先から確認を求められたときに、回答と実態が違うと分かると、その項目だけでなく回答全体の信頼が揺らぎかねません。
未対応の項目は、未対応のまま、どう対応していくつもりかを書くほうが、取引先に説明しやすくなります。
「できていない」と書くことより、「できていないことを隠す」ほうが、あとで大きな問題になります。
書き方の型
未対応の項目は、次の4点をそろえて書きましょう。
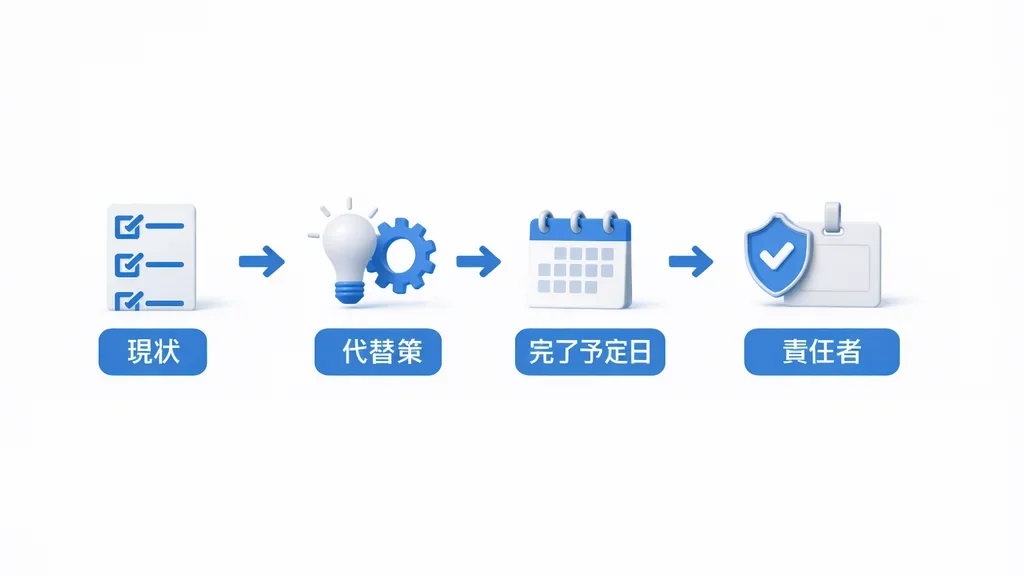
- 現状:どこまでできているか、範囲を具体的に書く
- 代替策:同等の効果がある別の対策をしているか
- 完了予定日:対応が完了する見込みの年月
- 責任者:対応を進める役職
この4点の型は、本記事が整理したものです。表にすると、次のような記入例になります。
| 設問 | 現状 | 代替策 | 完了予定日/責任者 |
|---|---|---|---|
| 多要素認証の導入 | 一部のクラウドサービスのみ有効 | 重要度の高いサービスから順に設定中 | 2027年3月/総務部長 |
| 操作ログの保管 | 保管していない | サービス側の標準ログで一部を確認可能 | 2026年12月までに保管方法を決定/情報システム担当 |
| 脆弱性診断の実施 | 実施していない | 公開前チェックシートで技術項目を自己点検 | 次回リニューアル時に実施を検討/代表取締役 |
表の内容は、書き方を示すための例です。完了予定日は、達成できる見込みのある年月を書きましょう。
「一部実施」「該当なし」「代替策あり」「対応予定」の使い分け
チェックシートの選択肢には、似た言葉が並ぶことがあります。使い分けを整理すると、次のようになります。
| 選択肢 | 使う場面 |
|---|---|
| 一部実施 | 対象の一部(一部の部署・一部のサービス)だけで実施している |
| 該当なし | 自社の事業形態では、その設問自体が発生しない(理由を添える) |
| 代替策あり | 設問どおりの対策はしていないが、同等の効果がある別の対策をしている |
| 対応予定 | まだ実施していないが、着手する見込みがある |
「該当なし」を使うときは、理由を一緒に書きましょう。例えば「自社サーバーを持たず、クラウドサービスのみで運用しているため」のような書き方です。
担当者だけで決めない設問
次のような設問は、担当者だけで答えを決めないようにしましょう。
- 過去に情報漏えいなどの事故があったか
- 事故が起きたときの報告までの期限を約束できるか
- 取引先による監査や立入確認を受け入れられるか
- 認証の適用範囲をどこまでにするか
これらは、契約に関わる約束になりえます。最終的な回答は、経営者が決めましょう。
一度書いた回答を、次に使う形で残す
チェックシートは、一度きりではなく、別の取引先からも届くことがあります。回答を残しておくと、次は差分の確認だけで済みます。
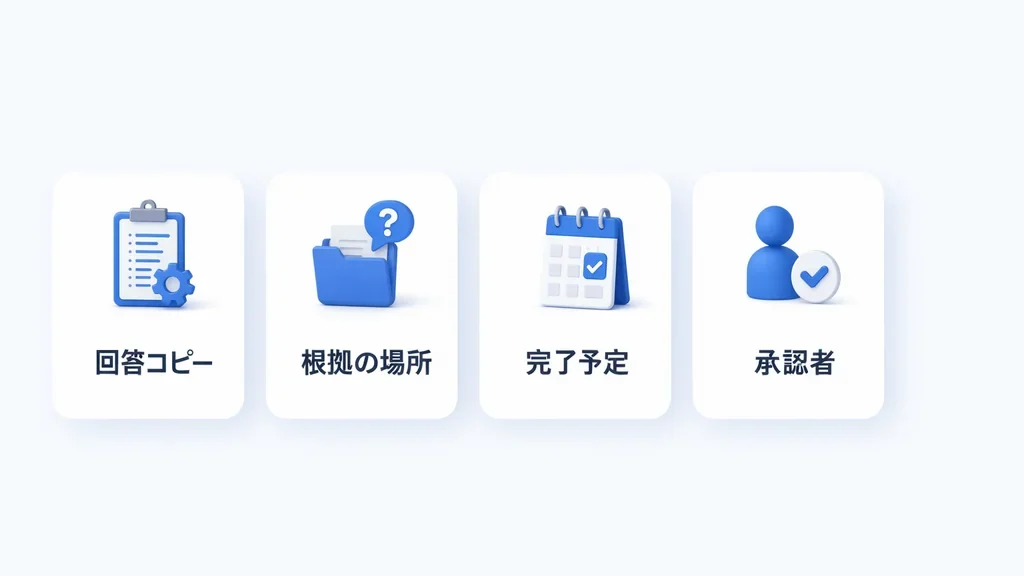
残すもの
- 提出した回答のコピー(提出日・取引先名つき)
- 根拠資料の保管場所(規程、台帳、設定画面の記録など)
- 未対応だった項目と、完了予定日
- 社内で承認した人
次に似た設問が来たときは、最初から書き直さず、この記録を見てから差分だけを確認しましょう。
方針や規程がまだ無いとき
情報セキュリティの方針や規程をまだ作っていない会社は、ゼロから書く必要はありません。
IPAの付録2「情報セキュリティ基本方針(サンプル)」と付録5「情報セキュリティ関連規程(サンプル)」を、自社の実態に合わせて書き直すところから始められます。
まずは付録の文言を自社の呼び方に置き換えるだけでも、設問に答えられる形になります。
生成AIや、AIで作ったアプリを聞かれたとき
チェックシートの設問に、生成AIやAIで作ったアプリのことが含まれている場合の答え方を解説します。
10大脅威2026で初めて選ばれたリスク
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威の3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
引用元:IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
設問に「生成AIの利用に関する社内ルールはあるか」「AIで作ったアプリの公開前に確認しているか」が含まれている場合は、次の記事を参考にしてください。
既存記事で確認できること
この領域の設問は、次の記事で手順を解説しています。
- 生成AIに入力してよい情報の範囲:生成AIの情報漏洩対策の記事
- AIで作ったアプリの公開前の鍵・権限の確認:AIアプリの公開前チェックの記事
- Claude Codeなどのコーディングエージェントの権限設定:Claude Codeのセキュリティ設定の記事
技術項目の根拠にできるもの
「脆弱性の確認をしているか」という設問には、脆弱性チェッカー(check.lastscene.co.jp)で確認した結果を記録しておくと、根拠の1つとして示せます。
AIで作ったアプリを公開している場合は、公開前チェック30項目のうち、どこまで確認済みかを棚卸ししておくと、設問への回答がそのまま書けます。
よくある質問
専任者がいない、ISMSも無いと取引できませんか
必須と断定されているわけではありません。専任者がいない場合は、誰が責任を持つ役割なのかを役職で書きましょう。
ISMSやPマークが無い場合は、IPAの「SECURITY ACTION」の自己宣言から始める方法があります。自社の対策を一通り点検したい場合は、6か条・自社診断の記事を参考にしてください。
期限に間に合わないときは、どうすればいいですか
早めに取引先の担当者へ連絡し、対象範囲を絞るか、期限を延ばせるかを相談しましょう。
雑にすべて「はい」で埋めて期限内に出すよりも、前提を合わせる連絡のほうが、取引先との信頼を損ないにくい進め方です。
社内規程をそのまま添付してよいですか
規程全体には社外秘の内容が含まれることがあります。そのまま渡す前に、該当部分の抜粋や、閲覧のみの対応で足りないかを検討しましょう。
渡した資料がある場合は、誰にいつ何を渡したかを一覧に残しておきます。
回答作業は誰に頼めばいいですか
社内では、現状の棚卸しを各部署の担当者が行い、最終的な文章化と承認を経営者や管理者が行う分担が基本です。
社内に手が回らない場合は、外部の伴走も選べます。株式会社Last Sceneのセキュリティ顧問サービスでは、週1回の定例で対策の状況を一緒に確認しながら進めています。
チェックシートが届くようになったことをきっかけに顧問を検討するケースは、セキュリティ顧問を検討するタイミングの記事でも紹介しています。
まとめ|チェックシートは、説明できる状態を作る機会にする
取引先のセキュリティチェックシートは、満点の試験ではなく、方針・現状・今後を説明できる状態かを見られるものです。
設問を即答・調べる・未対応・非該当の4つに分け、未対応の項目は現状・代替策・完了予定日・責任者の4点で書けば、できていない項目があっても取引先に説明しやすくなります。
1度書いた回答は記録に残し、次の取引先からは差分の確認だけで済ませましょう!
提出前のチェックリスト
- 対象範囲・期限・提出形式を取引先に確認したか
- 設問を即答・調べる・未対応・非該当の4つに分けたか
- 未対応の項目は現状・代替策・完了予定日・責任者で書いたか
- 事実と違う「はい」がないか、提出前に見直したか
- 経営者や管理者が内容を確認し、記録として残したか
株式会社Last Sceneでは、取引先からのセキュリティチェックシートへの対応を、セキュリティ顧問として伴走しています。
未対応の項目をどう書くか、どこまで対応を進めるべきかを、無料診断(オンライン30分)で一緒に整理します。AIで作ったアプリや社内ツールの技術的な確認も含めて相談できます。
設問にどう答えるべきか迷っている段階でも、まずは届いたチェックシートを見せてください。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。