情報セキュリティポリシーの雛形|中小企業がIPAサンプルを自社向けに直す手順

取引先から「情報セキュリティポリシーはありますか」と聞かれ、どこから手を付けていいか分からず止まっていませんか。
専任の情報システム担当がいない会社では、ゼロから文書を書き起こす時間も、法務の知識もないまま後回しになりがちです。
この記事では、IPA(情報処理推進機構)が無料で公開している雛形を使い、情報セキュリティ基本方針・関連規程・ハンドブックを自社向けに直す手順を解説します。登録不要で使える簡単な雛形(Word)もあわせて配布します。
八木 利生太郎(Yagi Ryutaro)|株式会社Last Scene 代表取締役
株式会社Last Scene代表取締役。大学時代からエンジニアとして活動し、サイバーエージェント(ABEMA)でAndroid開発に従事。Delightでは新規事業責任者として、AI SaaSを企画から運用まで1人で立ち上げ、リリースから1年でARR2億円を突破した。現在は小さな会社やAIで作ったアプリのセキュリティ顧問を提供している。
情報セキュリティポリシーは、ゼロから書くものではなく、IPAの雛形を自社向けに直すものです!
まず、情報セキュリティポリシーに含まれる3つの文書と、それぞれの役割を一覧で示します。
| 文書 | 役割 | 使うIPAの付録 | 分量の目安 |
|---|---|---|---|
| 情報セキュリティ基本方針 | 会社としての宣言。対外にも出せる | 付録2(Word) | A4で1枚 |
| 情報セキュリティ関連規程 | 分野ごとの社内ルール | 付録5(Word) | 必要な章から手を付ける |
| 情報セキュリティハンドブック | 従業員へのわかりやすい周知 | 付録4(PowerPoint) | 配布・説明用 |
この分量の目安は、IPAが公開している各付録のファイル構成にもとづくものです。
雛形はそのまま公開せず、社名・制定日・代表者・守る情報の範囲と、実態に合わない体制の記述を直しましょう。守れないことを書くほうが、文書が無いより問題になり得ます。
- 情報セキュリティポリシーの雛形は、IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版の付録2〜5を使い、自社向けに直して作ります。
- 最初から全部をそろえる必要はなく、基本方針1枚と、今の業務に必要な規程だけから始められます。
- 社名・制定日・代表者の役職と氏名、守る情報の範囲、実態にない体制の記述は、公開前に必ず直します。
- SECURITY ACTIONの二つ星は、自社診断の実施と、基本方針の策定・外部公開が条件です。
情報セキュリティポリシーとは|基本方針・規程・ハンドブックの違い
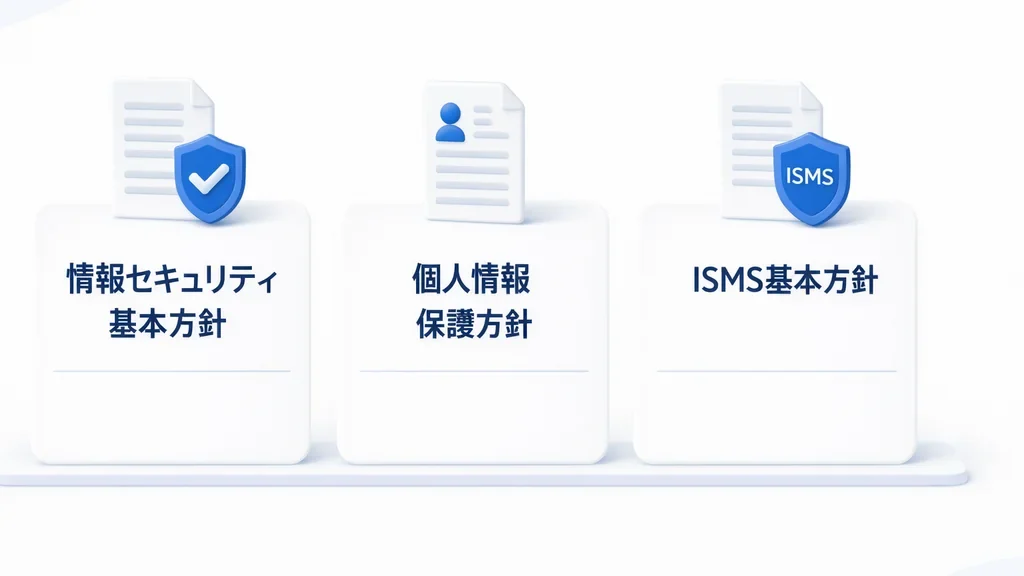
「情報セキュリティポリシー」という言葉は、性質の異なる3つの文書をまとめて指すことがあります。
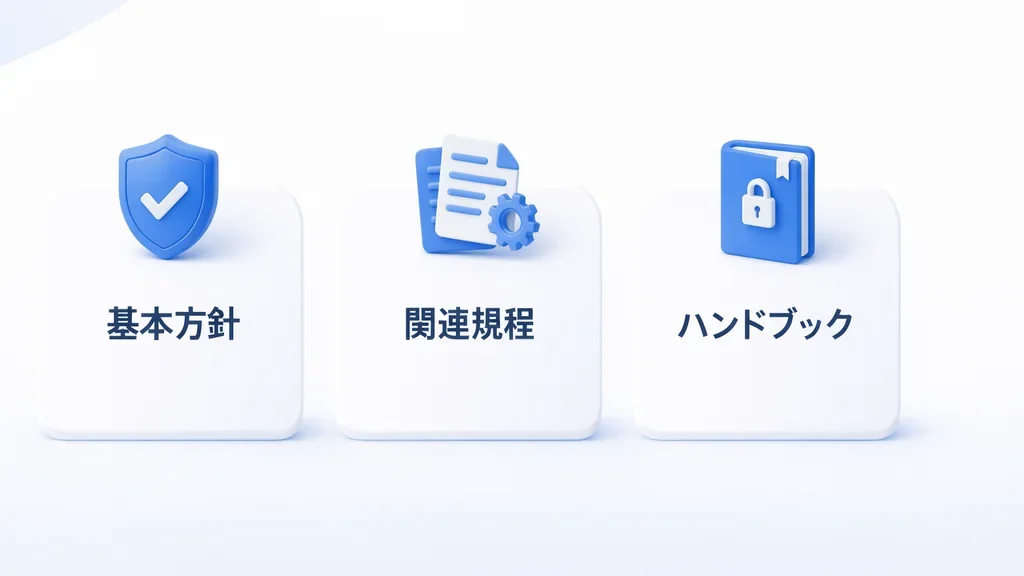
ポリシーと呼ばれる文書の3層
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、情報セキュリティ基本方針(付録2)、情報セキュリティ関連規程(付録5)、情報セキュリティハンドブック(付録4)という3つの付録を用意しています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 付録一覧 https://www.ipa.go.jp/security/guide/sme/about.html
基本方針は会社としての「宣言」、関連規程は部門やテーマごとの「ルール」、ハンドブックは従業員への「周知」の役割を持ちます。本記事では、この3層をまとめて「情報セキュリティポリシー」と呼び、順番に自社向けへ直す手順を解説します。
なぜ今作るか
取引先から届くセキュリティチェックシートでは、「方針や規程はあるか」という設問が定番です。回答の書き方はセキュリティチェックシートの書き方の記事で解説していますが、その前提として方針そのものが必要です。
IPAの「SECURITY ACTION」制度では、二つ星を宣言する条件として、自社診断の実施に加えて、情報セキュリティ基本方針の策定と外部公開が求められます。
引用元:IPA「『二つ星』を宣言する」 https://www.ipa.go.jp/security/security-action/twostar/
自社サイトや会社案内への掲載など、公開方法もいくつかの選択肢から選べます。
個人情報保護方針(プライバシーポリシー)では代用できない
自社サイトに個人情報保護方針を載せているので足りている、と考えるのは早計です。
IPAのSECURITY ACTION FAQは、情報セキュリティ基本方針を個人情報保護に限定するものではなく、情報セキュリティに関する理念・方針・声明・宣言などを示すものだとしています。個人情報保護方針を、情報セキュリティ基本方針の代わりとして認めていません。
引用元:IPA「SECURITY ACTION よくある質問」 https://www.ipa.go.jp/security/security-action/faq/index.html
守る対象が個人情報に限らない点も理由です。図面、見積、原価といった自社の情報も、情報セキュリティ基本方針が守る範囲に含まれます。
方針や規程を整えたあと、取引先のチェックシートで技術的な確認を求められることがあります。公開前に確かめたい30項目をまとめたチェックシートを、フォームにご入力後すぐにPDFでダウンロードできます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
 八木(Last Scene)
AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
ISMSの基本方針を既に公開している場合
ISMS(ISO/IEC 27001)の認証を取得していて、情報セキュリティ方針を既に公開している会社もあるでしょう。
IPAのFAQでは、ISMS基本方針の公開は、SECURITY ACTION二つ星の取組みに該当するとされています。同じ趣旨の方針を二重に作る必要はありません。
引用元:IPA「SECURITY ACTION よくある質問」 https://www.ipa.go.jp/security/security-action/faq/index.html
認証の有無にかかわらず、情報セキュリティ基本方針という文書そのものは必要です。
作り始める前に決めること
付録を開く前に、自社で決めておく事項が4つあります。
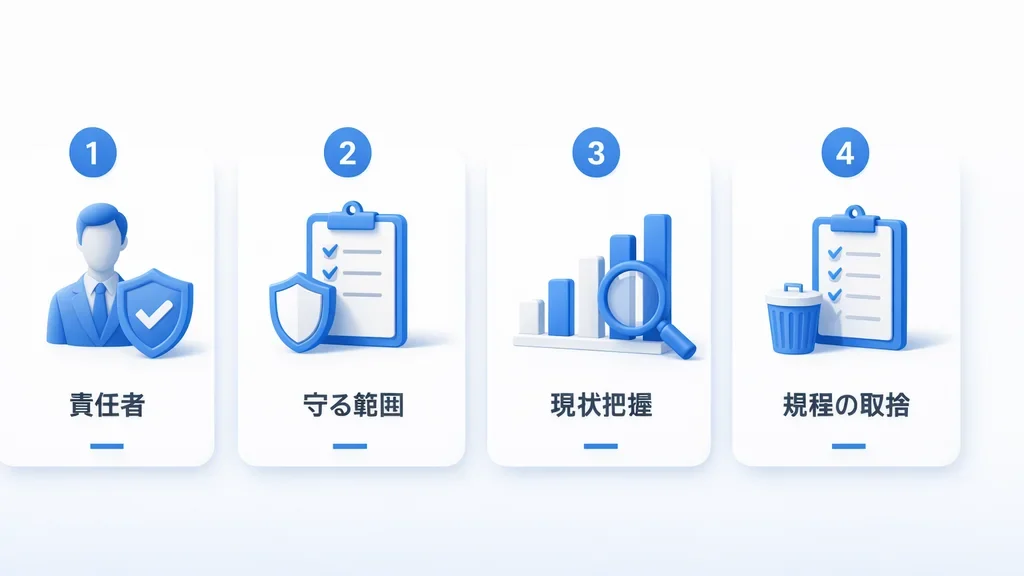
責任者を役職で決める
専任の部署がなくても、誰が責任を持つ役割なのかを役職で決めておきます。
IPAの指導資料は、情報セキュリティ責任者をはじめとする役割の例を示していますが、少人数の会社であれば、代表者や総務担当が兼任する形で構いません。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 本編 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
自社診断の結果をどう規程に反映するかで迷う場合は、セキュリティ顧問にご相談いただけます。無料診断(オンライン30分)で、現状の棚卸しと方針づくりの進め方を一緒に整理します。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
守る情報の範囲を決める
お客様から預かった情報か、自社で保有する情報か、その両方かを決めます。
IPAの付録2「情報セキュリティ基本方針(サンプル)」では、この範囲が選択肢として用意されています。自社の事業内容に合わせて、どちらか、または両方を選びましょう。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録2「情報セキュリティ基本方針(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_2.docx
先に自社の現状を見る
文書を作る前に、自社の対策状況を点検しておくと、規程の内容が実態からずれにくくなります。
IPAの付録3「5分でできる!情報セキュリティ自社診断」は、25の項目に答えるだけで現状を把握できる診断です。点検の手順は自社診断・6か条の記事で解説しています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録3「5分でできる!情報セキュリティ自社診断」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_3.pdf
付録6「資産管理台帳(サンプル)」は、規程で扱う情報資産を洗い出すときにあわせて使えます。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録6「資産管理台帳(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_6.xlsx
最初から全部の規程を作らない
付録5「情報セキュリティ関連規程(サンプル)」は、章立てが充実している分、分量もまとまっています。
今の業務にない章を無理に残す必要はありません。IPA本編も、サンプルを自社向けに直して使う前提で付録を提供しています。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 本編 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
責任者・範囲・現状・規程の取捨、この4つを決めてから雛形を開くと、直す作業が速く進みます。
IPA付録2で基本方針を自社向けに直す
ここから、実際の雛形を使って直す手順を解説します。
入手先と中身
IPAの「中小企業の情報セキュリティ対策ガイドライン」のダウンロードページから、登録なしで付録2(Word、1ページ)を取得できます。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録2「情報セキュリティ基本方針(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_2.docx
サンプルは、経営者の責任、社内体制の整備、従業員の取組み、法令及び契約上の要求事項の遵守、違反及び事故への対応という5項目で構成されています。
LastScene版の簡易ひな形(Word・登録不要)
IPAの付録2・付録5は、自社向けに直す前提の文書であり、空欄や選択肢の形で提供されています。直す箇所をイメージしやすいように、株式会社Last Sceneでも簡単な雛形を用意しました。
この雛形は、IPA付録2の見出し構成と、付録5の章立てを参考に、株式会社Last Sceneが独自に書き下ろしたものです。IPAのサンプル文をそのまま転載してはいません。
中身は、使い方と出典、情報セキュリティ基本方針(記入用と、架空会社の短い記入例)、対策基準の要点(体制、情報の扱い、アカウント、機器とバックアップ、委託先、事故対応)、生成AI利用ルールの1節、制定・周知・見直しと改定記録の欄です。Wordで6ページにまとめています。
使い方は、IPAの付録と同じです。【 】の箇所を自社の内容に直し、斜線(/)で並ぶ選択肢は自社に合うものだけを残します。
記入例はすべて架空の会社によるもので、写さずに自社の実態に合わせて書き直してください。いまの運用で守れないことは書かず、先に運用を整えるか、書ける範囲に絞ります。
登録は不要です。次のボタンからダウンロードできます。
対策基準をより厚くした詳しい版(組織的・人的・物理的・技術的に分けたチェックリストと、記入済みの見本つき)は、資料請求ページからご案内しています。
作業例:必ず直す箇所と、自分で選ぶ箇所
付録2を開いたら、まず次の表の2系統を意識して直します。
| 区分 | 箇所 | 直し方 |
|---|---|---|
| 必ず直す | 社名(書き出しと末尾) | 「株式会社」以外の法人形態であれば、その表記に直す |
| 必ず直す | 制定日 | 実際に経営者が承認した日付を入れる |
| 必ず直す | 代表者の役職と氏名 | 「代表取締役社長」以外の役職であれば書き換える |
| 自分で選ぶ | 守る情報の範囲(青字の選択) | お客様から預かった情報・自社保有の情報・両方のいずれかを選ぶ |
社名・制定日・代表者は、実態と違えば公開後に信頼を損ないます。見落とさず直しましょう。
付録2をどこまで直すか、付録5のどの章から手を付けるか、生成AIの1節をどこまで書くかは、業務内容によって変わります。セキュリティ顧問では、必要な章の見極めと文面づくりを一緒に進めます。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。
少人数の会社で止まりやすい「社内体制の整備」
付録2の「社内体制の整備」の項目でつまずく会社は少なくありません。「組織を設置し」という文言を、実在しない委員会があるかのまま公開してしまうためです。
IPA本編は、社内体制の整備について、決まった書き方があるわけではないとしています。責任者を役職で定める、代表者が兼務する、といった書き方に直し、実態に合わせましょう。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 本編 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
実在しない委員会より、兼任でも実在する責任者を書くほうが、取引先には伝わります。
他社の大企業向け方針を写さない
インターネット上には、専任部署と規程集がそろっている前提で書かれた情報セキュリティ方針の例も見つかります。
そうした文面を自社に写すと、公開した瞬間から実態とずれた宣言になります。自社の体制で守れる範囲に、文言を合わせましょう。
付録5で関連規程を、必要な分だけ用意する
基本方針を直したら、次は分野ごとの社内ルールです。
付録5の位置づけ
付録5「情報セキュリティ関連規程(サンプル)」は、社内ルールのサンプルです。赤字・青字の部分を自社向けに直して使います。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録5「情報セキュリティ関連規程(サンプル)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_5.docx
無い業務の章は削り、必要な対策は書き足します。東京都のセキュリティ対策解説ページも、同じ考え方で付録5を使うよう案内しています。
引用元:東京都「情報セキュリティ規程から」 https://cybersecurity-taisaku.metro.tokyo.lg.jp/basics/kisokaramanabu18-2/
最初に手を付けやすい分野
付録5は章立てが多く、全部を一度に直そうとすると手が止まります。次の分野から着手すると、既存の業務に結び付けやすくなります。
- 体制と責任:誰が責任者で、誰が担当者か
- 情報の持ち出しと廃棄:社外に持ち出す条件、廃棄の方法
- アカウントと認証:パスワードや多要素認証の運用
- 委託先:委託先の選定・契約・監督の進め方
- 事故対応:発見から報告までの流れ
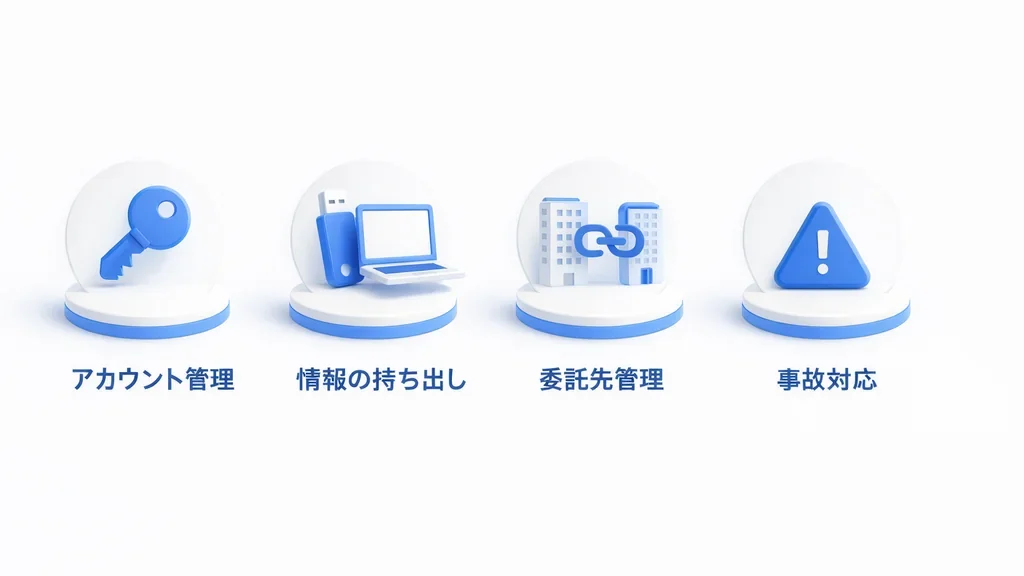
この並びは、本記事が独自に整理したものです。IT機器の管理やバックアップの章は、今使っているクラウドサービスや端末の実態から書き起こしましょう。
システム開発を外部に発注する場合は、委託先の章に書く内容と、発注時のセキュリティ要件が重なります。発注時に決める項目はセキュリティ要件定義の記事で解説しています。
生成AIの利用をどう書くか
生成AIを業務で使っている場合は、規程に1節を足しておきます。
個人情報保護委員会は、生成AIサービスの利用に関する注意喚起を公表しています。入力する内容が、特定した利用目的の達成に必要な範囲内か、提供事業者が入力した個人データを学習などの目的で扱わないかを確認するよう求めています。
引用元:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」 https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/
総務省・経済産業省の「AI事業者ガイドライン」(第1.2版)も、出力に不正確な内容や、第三者の権利を侵しうる表現が含まれることがあるとし、業務に使う前に人が確認することを求めています。このガイドラインは法的拘束力のないソフトローであり、条文のように義務を課すものではありません。
引用元:総務省・経済産業省「AI事業者ガイドライン」(第1.2版) https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/20260331_report.html
これらを踏まえ、規程に足す1節には、次の内容を盛り込みます。
- 会社が承認したサービスに限って使う
- 入力してよい情報の範囲を線引きする
- 学習に利用されるかどうかを、利用規約や設定で確認する
- 出力はそのまま使わず、人が内容を確認する
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威の3位に「AIの利用をめぐるサイバーリスク」が選ばれています。入力してよい情報の線引きは生成AIの情報漏洩対策の記事で詳しく解説しています。
引用元:IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
ハンドブック(付録4)で従業員に渡す
方針と規程を直したら、現場が読める形に直したハンドブックを配ります。
IPAの付録4「情報セキュリティハンドブック(ひな形)」は、従業員向けにかみ砕いた説明をスライド形式でまとめています。作って終わりにせず、配布と簡単な説明をセットにしましょう。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」付録4「情報セキュリティハンドブック(ひな形)」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_4.pptx
承認・周知・公開・見直し
文書を直し終えたら、公開までの手順も決めておきます。
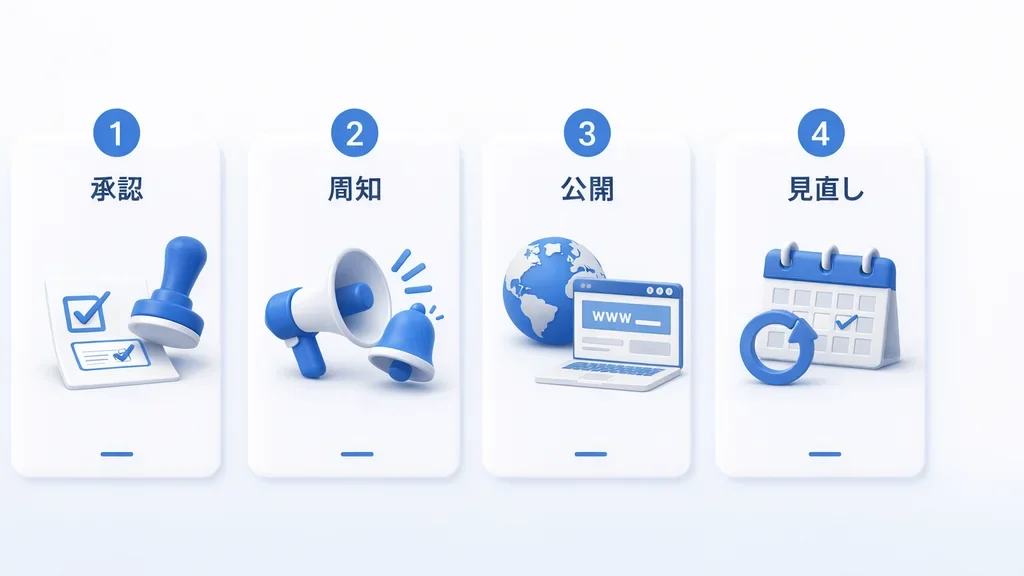
経営者が承認する
情報セキュリティ基本方針は、会社としての宣言です。担当者の判断だけで対外に公開しないようにします。
経営者が内容を確認し、制定日を入れてから社内に知らせる、という順番を守りましょう。
従業員への周知
方針と規程は、配るだけで終わらせず、短い説明の機会を設けます。
入社時の説明に組み込んでおくと、新しく入った従業員にも同じ内容が伝わります。
外部への公開とSECURITY ACTION二つ星
SECURITY ACTIONの二つ星を目指す場合は、自社診断の実施に加えて、基本方針を策定し、外部へ公開する必要があります。
引用元:IPA「『二つ星』を宣言する」 https://www.ipa.go.jp/security/security-action/twostar/
公開方法は、自社ウェブサイトへの掲載や、会社案内への掲載など、申込み時にいくつかの選択肢から選べます。
申込みの具体的な手順は、自社診断・6か条の記事と、IPAの公式ページで確認してください。
見直すタイミング
公開した後も、内容を固定したままにはしません。
代表者の交代、扱う情報の変化、書いた体制が実態と離れたときは、見直しのタイミングです。制定日はそのまま残し、改定日を書き足していきます。
IPAのガイドライン自体も版が更新されています。版が変わったことだけを理由に、毎回作り直す必要はありません。
自社の実態が変わったかどうかを基準にしましょう。
引用元:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 案内ページ https://www.ipa.go.jp/security/guide/sme/about.html
制定して終わりではなく、承認・周知・公開・見直しまでが、情報セキュリティポリシーづくりの一連の作業です。
ここまでで触れた3つの文書は、名前が似た別の文書と混同されることがあります。本記事の整理として、違いを一覧にします。
| 文書 | 守る対象 | 性質 |
|---|---|---|
| 情報セキュリティ基本方針 | 個人情報に限らない、会社が守るべき情報全般 | 会社としての宣言 |
| 個人情報保護方針(プライバシーポリシー) | 個人情報 | 個人情報の取扱いに関する公表文書 |
| ISMSの基本方針 | 認証の適用範囲に含めた情報 | ISO/IEC 27001に基づく方針。公開していれば二つ星の取組みに該当し得る |
よくある質問
法律で、情報セキュリティポリシーの作成が義務づけられているか
一般の会社に、この名称の文書の作成を直接義務づける規定があるとは限りません。
ただし、個人データを扱う場合、個人情報保護委員会のガイドライン(通則編)は、安全管理措置の1つとして基本方針の策定を挙げています。取引先から文書の提示を求められる場面もあり、備えておく理由は複数あります。
引用元:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-2 安全管理措置 https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
個人情報保護方針を載せているが、これでは足りないか
足りません。IPAのFAQのとおり、個人情報保護方針は情報セキュリティ基本方針の代わりにはなりません。
守る対象が個人情報に限られる点が異なります。情報セキュリティ基本方針は、図面や見積といった個人情報以外の情報も対象にします。
ISMSやPマークが無いと、方針を出しても意味がないか
意味はあります。認証が無くても、自社のルールを文書にし、それを守ること自体に価値があります。
認証の取得を取引先から求められた場合は、その時点で改めて検討しましょう。
無料のひな形をそのまま使ってよいか
そのままの文言で公開することはおすすめしません。社名・制定日・代表者・守る情報の範囲は必ず直し、実態にない体制は書き換えてください。
IPAの付録も、株式会社Last Sceneの簡単な雛形も、自社向けに直して使う前提で作られています。
自社だけで直すのが難しいときは
付録の直しと、守る情報の棚卸しを、外部の伴走で進める方法もあります。
株式会社Last Sceneのセキュリティ顧問サービスでは、文書づくりの現状整理から一緒に進めています。顧問を検討するタイミングはセキュリティ顧問を検討するタイミングの記事でも紹介しています。
まとめ|情報セキュリティポリシーは、雛形を自社向けに直すところから
情報セキュリティポリシーは、ゼロから書く文書ではありません。IPAの付録2・4・5を、自社の実態に合わせて直すところから始められます。
最初に責任者・守る範囲・現状を決め、基本方針を直し、必要な規程だけを整え、承認・周知・公開・見直しまで進めれば、取引先への回答にもSECURITY ACTIONの二つ星にも対応できる状態になります。
社名・制定日・代表者・守る範囲を直すだけでも、設問に答えられる文書になります!
作り始める前のチェックリスト
- 守る情報の範囲と責任者を決めたか
- 自社診断で現状を見たか
- 付録2(または簡単な雛形)の基本方針を自社向けに直したか
- 必要な規程だけを付録5から選んで直したか
- 承認・周知・公開と、見直しの日を決めたか
登録不要で使える簡単な雛形(Word・6ページ)は、こちらからダウンロードできます。対策基準をより厚くした詳しい版は、資料請求ページからご案内しています。
株式会社Last Sceneでは、情報セキュリティポリシーの作成と見直しを、セキュリティ顧問として伴走しています。
自社診断の結果をどう文書に落とし込むか、生成AIの1節をどう書くかなど、付録を前にして手が止まる部分を、無料診断(オンライン30分)で一緒に整理します。
方針や規程がまだ無い段階でも、取引先からの問い合わせがきっかけの段階でも、まずは現状をお聞かせください。
AIで作ったアプリ・社内ツールのセキュリティ診断
公開して大丈夫か、第三者の目で確認します
- AIで作ったアプリを公開してよいか判断できない
- 社内にセキュリティを見られる担当者がいない
- 鍵やデータベースの権限設定が正しいか確認してほしい
八木(Last Scene)AIで作ったアプリや社内ツールの診断に加えて、取引先からのセキュリティ要求への対応や、インシデント発生時の初動整理もご相談いただけます。
「このまま公開して大丈夫?」の一問からどうぞ。